Cerca nel blog

2006/03/20

Filtri antispam sempre più difficili da eludere. Anche per i messaggi desiderati

Sta diventando difficilissimo diffondere la mia newsletter, che riporta i contenuti di questo blog. I filtri antispam, infatti, sono ormai talmente paranoici che basta un nonnulla per attivarli.

Per esempio, l'articolo che trovate qui sotto (sul caso di phishing ai danni delle Poste) ha scatenato i filtri di moltissimi lettori che ricevono la newsletter sulla casella aziendale e quindi hanno un antispam molto pesante.

Ho reinviato la newsletter spaziando le lettere dei nomi dei siti-trappola, pensando che fossero all'origine del blocco; ma non è sempre bastato, perché vedo dai diagnostici che addirittura, a quanto si capisce, qualsiasi dominio .biz viene considerato sospetto.

Eccone un esempio:

Content analysis details: (6.7 points, 5.0 required)

pts rule name description
---- ---------------------- --------------------------------------------------
2.0 GAPPY_SUBJECT Subject: contains G.a.p.p.y-T.e.x.t
-1.8 ALL_TRUSTED Passed through trusted hosts only via SMTP
2.0 BIZ_TLD URI: Contains an URL in the BIZ top-level domain
0.0 BAYES_50 BODY: Bayesian spam probability is 40 to 60%
[score: 0.4816]
4.5 URIBL_SC_SURBL Contains an URL listed in the SC SURBL blocklist
[URIs: dllinfo.cc]
3.0 URIBL_OB_SURBL Contains an URL listed in the OB SURBL blocklist
[URIs: dllinfo.cc melagodo.biz]
2.8 URIBL_PH_SURBL Contains an URL listed in the PH SURBL blocklist
[URIs: dllinfo.cc]
4.1 URIBL_JP_SURBL Contains an URL listed in the JP SURBL blocklist
[URIs: dllinfo.cc melagodo.biz]
-9.9 AWL AWL: From: address is in the auto white-list

Di questo passo, dovrò ridurre la mia newsletter a un semplice avviso "guarda che sul blog c'è un articolo che parla di qualcosa che forse non posso descrivere qui". Che strazio.

Mi scuso per l'inconveniente e prometto che cercherò di essere ancora più subdolo, come uno spammer, nel confezionare la newsletter. Questo comporterà che la newsletter divergerà molto dal blog e ne sarà un sunto striminzito, cosa che non piacerà a chi non può navigare nel Web ma può ricevere la posta, ma ho poca scelta.

Sicurezza: phishing contro Poste Italiane, più curato del solito

Questo articolo vi arriva grazie alle gentili donazioni di "3638254" e "hel38b".
L'articolo è stato aggiornato dopo la sua pubblicazione iniziale.

Da sabato scorso (18/3/2006) sta intasando le caselle di posta degli utenti italiani un nuovo tentativo di truffa basato sul meccanismo del phishing: stavolta il bersaglio è costituito dalle Poste Italiane. La particolarità di questo ennesimo attacco è la cura con la quale è stato realizzato. Per evitare danni è sufficiente cancellare l'e-mail contenente la tentata truffa.

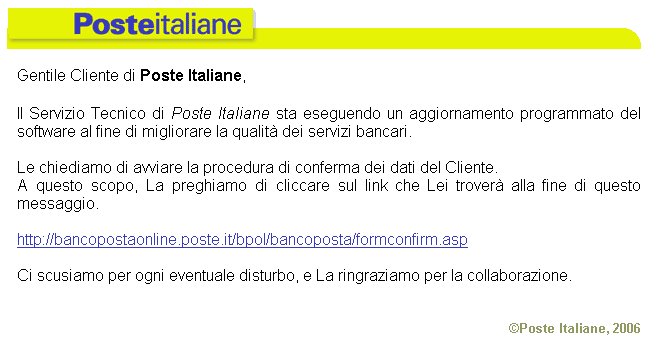
La cura particolare si nota nella confezione del testo, corredato del logo delle Poste Italiane per conferire maggiore autorevolezza apparente (come potete vedere nell'immagine in alto a sinistra) e proveniente da un indirizzo Poste.it falsificato:

Gentile Cliente di Poste Italiane,

Il Servizio Tecnico di Poste Italiane sta eseguendo un aggiornamento programmato del software al fine di migliorare la qualità dei servizi bancari.

Le chiediamo di avviare la procedura di conferma dei dati del Cliente. A questo scopo, La preghiamo di cliccare sul link che Lei troverà alla fine di questo messaggio.

[link apparentemente autentico a Bancopostaonline.poste.it]

Ci scusiamo per ogni eventuale disturbo, e La ringraziamo per la collaborazione.

© Poste Italiane, 2006

Il link citato nel messaggio porta in realtà a un sito-trappola, apparentemente identico a quello autentico delle Poste, nel quale l'utente è invitato a immettere i propri codici di autenticazione. Se lo fa, li regala al truffatore, che gestisce il sito-trappola.

Il messaggio contiene inoltre del testo nascosto, costituito da frasi in inglese che singolarmente hanno senso compiuto ma nel complesso sono sconnesse. Si tratta presumibilmente di testo generato casualmente, usato per confondere i filtri antispam.

Secondo la newsletter di sicurezza SalvaPC, il sito-trappola in questo caso specifico è in realtà costituito da vari siti, almeno uno dei quali è già stato disattivato. Uno di quelli che ho testato personalmente si trova in Corea (dllinfo.cc) e viene rilevato dalla preziosa barra anti-phishing di Netcraft, che vi consiglio vivamente di installare in Firefox o (se proprio dovete) Internet Explorer.

Diffidate sempre di ogni richiesta di codici ricevuta via e-mail: nessuna banca o organizzazione seria manderà mai una richiesta del genere. Per essere sicuri di visitare il sito autentico, non cliccate mai sui link offerti da messaggi di questo genere, ma digitate a mano l'indirizzo, oppure usate la versione memorizzata nei vostri Preferiti.

2006/03/18

Wikipedia, bufale e antispam alla Radio Svizzera italiana

KIF_1224.JPGStamattina ho partecipato alla diretta del programma Vietato ai Migliori della Rete Tre della Radio Svizzera di lingua italiana. Come preannunciato, è stato possibile partecipare da casa via SMS e telefonando alla redazione del programma.

Il piccolo evento a sorpresa online che avevo preannunciato era una rapida dimostrazione interattiva del funzionamento di Wikipedia, l'enciclopedia online gratuita alla quale chiunque può contribuire scrivendone e correggendone le voci.

Ovviamente, visto il tono semiserio (molto semi e poco serio) della trasmissione, sia gli interventi sia la dimostrazione sono stati fatti in forma molto semplice e scherzosa: ho modificato in diretta la pagina della Wikipedia dedicata alla Radio Svizzera di lingua italiana, aggiungendo un riferimento a uno dei personaggi della trasmissione, Mister Baritono. Gli ascoltatori hanno a loro volta modificato la pagina altrettanto scherzosamente, a dimostrazione dell'immediatezza e della facilità d'uso della Wikipedia.

A fine trasmissione abbiamo naturalmente rimesso tutto a posto, da bravi smanettoni.

Si è parlato anche di bufale, catene di Sant'Antonio e di spam: un paio d'ore in allegria che mi hanno riportato con piacere nostalgico ai tempi del mio lavoro come DJ nelle radio private italiane (roba degli anni Ottanta). Un motivo in più per lanciarmi nel podcasting? Restate sintonizzati...

Ringrazio tutti della partecipazione e in particolare i Wikipediani che hanno sopportato la nostra piccola intrusione: per farmi perdonare ho aggiunto un po' di dati -- validi, stavolta -- nelle voci dedicate alla RSI e al phishing. Credo sia comunque importante parlare di Wikipedia e farne conoscere l'utilizzo libero (ma anche i limiti di questa libertà).


Aggiornamento (2006/03/21)


Ho messo sul mio sito una registrazione parziale della trasmissione (solo le parti in voce, tolti i brani musicali, per non svegliare i mastini della RIAA).

Ecco inoltre alcune rare immagini di Mister Baritono, Ottavio, Christian e Giada: le altre sono su Flickr.

KIF_1221.JPG
Mister Baritono alle prese con un brano impegnativo: L'Ape Maia.

KIF_1205_mrbaritono.JPG
Mister Baritono non ha bisogno dello spartito: lui le note le ha in testa. Be', almeno una.

KIF_1210.JPG
Mister Baritono e Ottavio.

KIF_1213_christian.JPG
Christian, the Diggei.

2006/03/17

La foto del giorno: ricci baby

Lo so, non c'entra niente con l'informatica e con gli altri argomenti che tratto di solito in questo blog, ma mi è piaciuta molto quando l'ho vista su Fark.com e ho pensato potesse piacere anche a qualcun altro.

ricci baby.png

Rai e incontri a Roma

Questo articolo vi arriva grazie alle gentili donazioni di "aarmstro" e "tranki".

Che giornata!

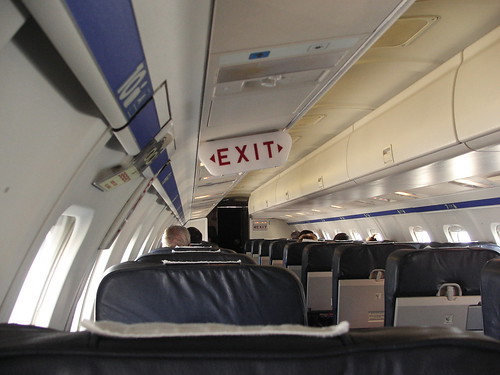
Parto alle sette del mattino dall'aeroporto di Lugano-Agno, che per una coincidenza non troppo fortuita si trova dietro la collina rispetto a casa mia. In un'oretta di volo, pagata da mamma Rai su un turboelica Saab 2000 semivuoto (foto) della Darwin Airline e trascorsa resistendo a fatica alla tentazione di chiedere come si spegne il transponder, arrivo a Fiumicino, dove mi accolgono Massimo e Tommaso, della Tele Sistemi Ferroviari, l'azienda che mi ospita per la mattinata.

Dopo avermi fatto conoscere gli ottimi bignè di San Giuseppe (crema pasticciera dentro un involucro di pastella fritta), proseguiamo in sede, in compagnia di vari membri del personale dell'azienda, la chiacchierata informale d'informatica iniziata nel traffico caotico del Grande Raccordo Anulare. Lo scambio di idee su sicurezza informatica, educazione alla sicurezza in generale (non solo in azienda e in informatica) e differenze di atteggiamenti verso il software libero fra tecnici e non tecnici è ricco, e il tempo vola fin troppo in fretta, ma ci auguriamo di poter proseguire in altre occasioni.

Durante il breve viaggio in taxi provo a fare una scansione delle reti wireless romane: nei pochi minuti cittadini del tragitto trovo un numero modesto di reti (foto), per cui è certamente un test statisticamente non significativo, ma di quelle che trovo, molte (troppe) sono aperte. Speriamo che sia intenzionale, secondo la filosofia ospitale del "lascio aperto così chiunque può connettersi, tanto non mi costa nulla" adottata da molti smanettoni, come quelli di Ninux.org, che stanno costruendo una rete wireless libera, coordinata e gestita da volontari, proprio a Roma.

A pranzo mi ritrovo con gli amici Lux (informatico freelance) e Stefano (presidente dell'associazione di cultori della fantascienza Deep Space One e informatico di lungo corso) e un paio di lettori che hanno sfidato la pioggia e il freddo anomalo della giornata.

KIF_1179_tavolata.JPGPer chi non è venuto, spiego ora la ragione della curiosa scelta del ristorante cinese: è colpa/merito di Stefano, che lavora in una zona dove scarseggiano i ristoranti meno esotici e ha poco tempo per il pranzo. Non volevo certo fare un dispetto alla cucina romana, che ho già avuto piacere di gustare in molte altre occasioni! Grazie a Lux e ai due Mario per essersi adeguati alla scelta e per le idee, il prezioso gossip informatico e la compagnia.

Fra l'altro, Stefano è responsabile dell'imminente arrivo in Italia di Alexander Siddig, l'attore che ha interpretato il medico in Star Trek: Deep Space Nine, e di vari altri ospiti, alla Deepcon di Fiuggi, dal 23 al 26 di marzo. Se siete fan della fantascienza, non mancate!

Finito il pranzo, via di corsa a Saxa Rubra, in compagnia di Giuseppe Granieri, saggista e blogger già incontrato a IneditaBlog. In studio ci attendono Luciano Onder, Gino Roncaglia (docente di informatica applicata alle discipline umanistiche presso l'Università della Tuscia, Viterbo) e Giovanni Bergamin, responsabile dei Servizi informatici alla Biblioteca Nazionale Centrale di Firenze (grazie a Massimo Mantellini e a Federico per il fulmineo promemoria).

KIF_1183_onder_roncaglia.JPGDopo un rapido scambio di battute si inizia subito la registrazione: venti domande a cui rispondere in trenta minuti! E senza muovere la sedia, che altrimenti facciamo ombra! Guardate di qua, poi guardate di là, e non guardate la telecamera! Se vi sembriamo a volte ingessati sul piccolo schermo, tenete presente che fare informatica in televisione non è facile, provare per credere.

I tempi e gli obblighi televisivi sono sempre una vera sfida, e non invidio in particolare Gino Roncaglia, a cui tocca l'onere di spiegare in un minuto come funziona Internet (ma se la cava con l'aplomb dell'ospite televisivo navigato).

Le domande affidate a me sono decisamente più facili e la mezz'ora di registrazione, fatta in stile "buona la prima" (si rifà soltanto in caso di collasso di un ospite e comunque soltanto se l'ospite collassa mentre è inquadrato), fila via liscia. E' difficile dire qualcosa di profondo in trenta minuti d'informatica divulgativa, ma credo che siamo riusciti tutti almeno a dare qualche spunto. Per gli approfondimenti, come sempre, ci sono i tempi illimitati e gli spazi sconfinati di Internet.

KIF_1182_explora_la_banda.JPG
Da sinistra: Federico Parodi, programmista-regista e autore Rai; un informatico disarticolato; Giuseppe Granieri; Giovanni Bergamin.

KIF_1181_explora_la_banda.JPG
Da sinistra: Roncaglia, Parodi, Granieri e Bergamin.

KIF_1184_onder_explora.JPG
Luciano Onder alle prese con un losco individuo.

Il tempo di qualche rapida foto ricordo, ed è già ora di ripartire. Mi rifugio a Fiumicino contro la pioggia battente a mangiare un boccone, scrivere questi appunti e riversare le immagini di oggi dalla fotocamera.

Gli aeroporti sono edifici anonimi e spaesanti, ma il loro pregio è che ogni tanto offrono qualche visione familiare che rincuora l'animo e ti fa sentire a casa: un Wincrash, per esempio.

KIF_1185_wincrash.JPGKIF_1186_wincrash.JPG

O due.

KIF_1187_wincrash.JPGKIF_1188_wincrash.JPG

Lo so, lo so, non sono crash di Windows in senso stretto, ma nei Wincrash includo anche i malfunzionamenti in pubblico del software sotto Windows. Queste cose non dovrebbero succedere, e soprattutto non dovrebbero restare irrisolte così a lungo: rovinano la reputazione dell'informatica e ci fanno sembrare tutti dilettanti.

E per oggi è tutto. Vado a fare un crash tutto mio (di sonno).

2006/03/15

Ci vediamo a pranzo a Roma domani?

Domattina, come raccontavo in un articolo precedente, sono a Roma per una registrazione per la Rai. Di mattina sono impegnato con un incontro presso un'azienda telematica locale, ma sono libero per pranzo.

Se vi va di unirvi per due chiacchiere, dalle 13 alle 14 circa sarò in compagnia di alcuni amici al ristorante cinese di via di Priscilla 95, zona viale Libia. Non chiedetemi dettagli su come arrivarci, hanno organizzato tutto gli amici!

Se riesco, con l'occasione faccio un tour delle reti wireless aperte di Roma :-)

Sabato mattina in diretta alla Radio Svizzera italiana

Questo sabato (18/3/2006) dalle 10 alle 12 circa sarò in diretta nel programma Vietato ai Migliori della Rete Tre della Radio Svizzera di lingua italiana.

A differenza di altre mie evocazioni radiofoniche, sarà un intervento decisamente semiserio, a proposito di bufale online e informatica in generale, e ci sarà modo di partecipare da casa via SMS e telefonando alla redazione del programma. E' previsto anche un piccolo evento a sorpresa online al quale potrete partecipare, ma per ora non posso dire di più.

Se volete, sintonizzatevi sulle frequenze di Rete Tre oppure ascoltatela via Internet in streaming (Real Audio). Buon ascolto!

2006/03/14

Occhio al servizio per adulti di Melagodo.biz

Questo articolo vi arriva grazie alle gentili donazioni di "lello" e "mberi".
L'articolo è stato corretto dopo la pubblicazione iniziale per eliminare alcuni refusi.

Ho ricevuto segnalazioni di un nuovo tentativo di truffa via Internet basato su Internet Explorer e un po' di psicologia classica.

La truffa arriva via e-mail, con un messaggio di questo genere:

Subject: ecco i tuoi dati di accesso

Ciao [nome utente],

Grazie per la registrazione al nostro servizio di incontri per adulti, ci sono già 9 ragazze disponibili per videochattare con te per esprimerti tutto il loro calore.

Ricordati che puoi videochattare con o senza webcam per un tempo massimo di 2 ore al giorno fino al 31/05/2006. Il tuo account è già stato attivato, quindi non rimane che collegarsi al sito, inserire le password che trovi in questa mail, e cominciare a divertirti.

Ti abbiamo anche attivato il Bonus (1st. time customer) con più di un gigabyte di foto da scaricare e migliaiadi filmati ripresi durante le serate di scambio fra i nostri utenti.

Accesso

www.melagodo.biz/accesso/login.html

Username: [variabile]
Password: [variabile]

Buon divertimento

Melagodo Staff

NOTE: Il contenuto di questa email è strettamente personale e comunque dedicato ad un pubblico adulto, il ricervente di tale email è tenuto a non divulgare i dati in esas contenuti

In altre parole, il messaggio è confezionato in modo da sembrare un errore di invio e far credere a chi lo riceve di aver ricevuto per sbaglio i codici di accesso a un sito porno.

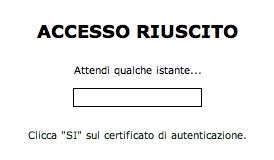
In realtà, visitando il sito indicato (non fatelo con Internet Explorer), si arriva a una pagina che accetta qualsiasi combinazione di nome utente e password (accetta anche semplicemente Invio) pur di portare a una pagina dove c'è il solito, classico "certificato di autenticazione" da scaricare: un trucco fatto su misura per Internet Explorer, che scarica e installa sul computer dell'utente un programma che si chiama videochat.exe ed è presumibilmente un dialer.

Il trucco non funziona con gli altri browser, come Firefox o Opera, che non sono basati su Internet Explorer e quindi non ne ereditano le falle.

Il nome di dominio Melagodo.biz è registrato tramite Whoisguard, per cui non è possibile risalire ai titolari del sito usando i normali strumenti d'indagine di whois. Tuttavia l'indirizzo IP corrispondente, 222.208.183.17, è situato in Cina, ed è possibile risalire tramite whois ai responsabili di quella fetta della Rete.

Se vi va, potete quindi inviare un e-mail di segnalazione a security@mail.sc.cninfo.net, dicendo per esempio "The domain Melagodo.biz is spamming and disseminating dialers from the page http://www.melagodo.biz/accesso/loginok.html. Please stop this abuse". Dovrebbero capire.

Più in generale, difendersi da trappole come questa è semplice: sospettate sempre dei regali arrivati per caso, e di ogni invito che faccia leva sulle emozioni (alte o basse che siano), e non usate software insicuro. La barra antiphishing di Netcraft, per esempio, segnala subito la trappola non appena si tenta di visitare il sito indicato nel messaggio.

Google Mars, mappa interattiva di Marte

Questo articolo vi arriva grazie alle gentili donazioni di "schlepp" e "orlin".

Google ha attivato Google Mars, versione marziana del celebre servizio di mappe interattive satellitari Google Maps. Si può googlare il pianeta rosso in bianco e nero, usando i colori per rappresentare l'altitudine (Marte ha una montagna, o meglio un vulcano spento, che supera i 20 km) e nella gamma dell'infrarosso.

Nella mappa marziana di Google sono indicati i punti di atterraggio delle principali sonde automatiche, insieme ad altri punti d'interesse, compreso il famoso volto marziano (in realtà un semplice effetto ottico basato sul fenomeno percettivo della pareidolia). A differenza delle mappe lunari di Google Moon, tuttavia, Google Mars non offre strane sorprese quando si richiede il massimo ingrandimento. Ci stanno sicuramente nascondendo qualcosa!

2006/03/13

McAfee, quando l’antivirus è peggio del virus

Questo articolo vi arriva grazie alle gentili donazioni di "enrico.tesei" e "a.villa".

Un aggiornamento difettoso del popolare antivirus di McAfee, distribuito il 10 marzo scorso, ha cancellato numerosi file di Microsoft Office e di altri programmi dai computer degli utenti di questo antivirus, ritenendoli erroneamente infetti dal virus W95/CTX.

Secondo l'analisi di Realtechnews.com, a seconda delle impostazioni del singolo utente, l'aggiornamento numero 4715 di McAfee ha preso a mettere in quarantena o a cancellare direttamente i file eseguibili di Excel e di altre applicazioni (ossia i programmi stessi, non i documenti generati da questi programmi).

Fra gli altri programmi devastati dallo svarione antivirale ci sono Graph.exe (programma Microsoft), AutoCAD, Macromedia, MySQL, Photoshop, Visual Studio e il programma di aggiornamento di Acrobat. Tutti sono stati interpretati dall'antivirus McAfee come virus e sono stati pertanto eliminati o messi in quarantena. Un elenco parziale dei file colpiti è stato pubblicato da McAfee.

L'errore è stato corretto, ma ormai per molti utenti di questo antivirus il danno è fatto: ci sono centinaia e in alcuni casi migliaia di file .DLL e .EXE da ripristinare, e quasi sempre la soluzione più efficace è l'uso di un punto di ripristino o di un backup del sistema. Per chi li ha fatti, s'intende.

McAfee ha pubblicato rapidamente delle istruzioni per il ripristino dei file danneggiati dal suo antivirus. L'Internet Storm Center ha raccolto altre informazioni e le testimonianze infuriate dei responsabili informatici delle reti aziendali.

Ciliegina sulla torta, il difetto dell'antivirus ha generato un improvviso aumento di segnalazioni d'infezione, come se ci fosse in corso un attacco virale massiccio, e questo ha indotto molti responsabili di sistema a lanciare immediatamente una scansione completa, col risultato di peggiorare le cose. L'attacco virale c'era, ma era perpetrato dall'antivirus.

Un disastro. Cosa ancora più deprimente, McAfee dice che queste cose càpitano spesso: "McAfee solitamente deve rilasciare in emergenza un file di definizione di virus una volta ogni tre mesi a causa del problema dei falsi positivi" (file innocui che vengono erroneamente identificati come infetti).

Incidenti come questo fanno riflettere sulla natura degli attuali antivirus basati su file di definizione, ossia su "schede segnaletiche" che catalogano le caratteristiche di ogni singolo virus e che pertanto richiedono aggiornamenti continui, man mano che vengono creati nuovi virus. Un antivirus è un programma al quale diamo quotidianamente accesso totale al nostro computer e che altrettanto quotidianamente viene modificato, spesso di fretta, e distribuito via Internet. Non è un modo di operare molto rassicurante.

Questo non vuol dire che si debba rinunciare all'antivirus. Per chi usa Windows e non fa parte di una rete aziendale, l'antivirus installato localmente è praticamente una necessità per sopravvivere, è un "piuttosto che niente, meglio piuttosto", è l'unico rimedio possibile finché i sistemi operativi e le applicazioni non si decideranno a includere adeguate salvaguardie integrate che impediscano all'utente di eseguire qualsiasi cosa riceva via Internet. E' un principio che vale, in misura minore, anche per Mac OS X e Linux.

L'antivirus locale rimane una necessità anche perché gli utenti hanno troppo spesso il vizio di aprire gli allegati senza porsi dubbi e scaricare e installare software di provenienza discutibile. Contro questi malcostumi, l'antivirus è l'ultima, preziosa linea di difesa. In realtà ce ne sarebbe un'altra, ossia l'antivirus da installare su un server dedicato (non basato su Windows), che siede come un filtro su tutte le connessioni verso l'esterno, bloccando tutti i file sospetti prima ancora che arrivino ai PC che potrebbero infettare, ma è una soluzione applicabile soltanto in una rete di computer consistente, non certo nella situazione dell'utente domestico medio.

La lezione di questo disastro è che se scegliete di usare un antivirus, è opportuno assicurarsi che sia impostato in modo da mettere in quarantena i file ritenuti infetti invece di cancellarli, e mantenere sane abitudini preventive: prudenza con qualsiasi file ricevuto dall'esterno e backup frequenti.