Cerca nel blog

2010/07/30

L’avvistamento UFO in Cina

UFO cinese fa chiudere un aeroporto


Questo articolo vi arriva grazie alle gentili donazioni di "mbjsrl" e "lucazan*".

Nei primi giorni di luglio è stata diffusa la notizia di un avvistamento in Cina di un oggetto volante non identificato che ha avuto la peculiarità di indurre le autorità a bloccare i voli di linea. Ne ha parlato per esempio l'8 luglio il Corriere della Sera, dicendo che "Un oggetto volante non identificato ha bloccato il traffico aereo nella parte orientale della Cina. Lo riferisce l'agenzia Nuova Cina. [...] L'oggetto non identificato è stato avvistato intorno alle 9 di mercoledì sera ora locale nei cieli di Hangzhou, capitale della provincia orientale cinese dello Zhejiang. L'Ufo è stato poi visto anche a Ningbo e a Wuxi, due città della stessa provincia, obbligando alla chiusura momentanea dell'aeroporto di Hangzhou." Altre fonti (per esempio Tiscali Ultimora) hanno citato l'avvistamento nell'ambito di una serie avvenuta in Cina.

Il caso è particolarmente interessante perché si tratta di un avvistamento che ha avuto delle conseguenze concrete e significative, è stato effettuato da numerosi testimoni in località differenti, ed è stato pubblicato da un'agenzia di stampa sottoposta a stretta censura governativa come lo è Nuova Cina. Inoltre la notizia è stata diffusa insieme ad alcune immagini, come le due qui sotto (tratte dal britannico Daily Mail), che sembrano mostrare qualcosa di più del solito puntino sfocato e presentano invece un oggetto dotato di una struttura.

La prima fotografia (la vedete qui accanto) è molto familiare a chi fa astronomia o si occupa di tecnologia aerospaziale: è semplicemente la scia di carburante nebulizzato lasciata da un missile diretto verso lo spazio e illuminata spettacolarmente dal sole dopo il tramonto.

In questo caso il missile è stato identificato come un lanciatore Soyuz-U che trasportava un veicolo automatico Progress M-06M diretto verso la Stazione Spaziale Internazionale (i dettagli e le immagini del lancio sono su Nasaspaceflight.com). Il lancio è avvenuto il 30 giugno 2010 dal poligono di Baikonur ed è stato visto e fotografato anche da luoghi molto lontani, come il Kirghizistan. I video della separazione degli stadi del razzo mostrano chiaramente l'evoluzione della nube di carburante scaricato nell'alta atmosfera.


Video analoghi sono stati ripresi in occasione di altri lanci spaziali (per esempio a Tomsk, in Russia, il 14 settembre 2006, in Australia a giugno del 2010 o in Norvegia a dicembre del 2009). Questa parte del mistero è risolto: la fotografia si riferisce a un altro evento avvenuto in precedenza e di chiara origine tecnologica umana.

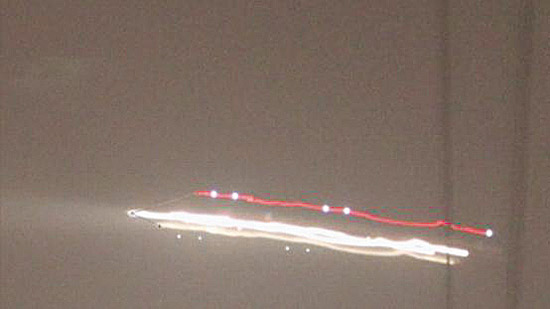
La seconda immagine presentata come accompagnamento della notizia cinese (mostrata qui accanto) è un po' più intrigante. L'oggetto fotografato è un sigaro bianchissimo che si staglia contro il buio del cielo notturno, lascia una scia luminosa e ha nella parte superiore dei puntini chiari disposti a coppie che sembrano finestrini. Il People's Daily Online cinese ne mostra una versione più nitida e dice che è stata scattata il 7 luglio 2010 nei cieli sopra Hangzhou.

È un'immagine impressionante e difficile da spiegare se non ci si sofferma sui dettagli tecnici. La foto, infatti, è stata scattata di notte, ma gli alberi e gli edifici sono ben visibili e leggermente mossi: chiari sintomi di una fotografia scattata con un tempo di posa lungo. L'UFO non è altro che un aereo che si sposta in cielo durante lo scatto: la sagoma lineare luminosa è prodotta dalle luci di atterraggio e i puntini sono prodotti dalle luci di posizione lampeggianti.

L'effetto è ben noto agli ufologi attenti e seri, perché si presenta spesso nelle fotografie che vengono inviate da persone che al momento dello scatto non hanno notato l'aereo e se lo trovano con sorpresa nella fotografia. Questa è un'immagine di un aereo sopra Washington, scattata nel 2005 e inizialmente presentata da Rense.com come foto di un UFO.


Un'altra foto molto spettacolare che è stata segnalata insieme all'avvistamento cinese risale invece al 2007 e fu presentata nel forum Above Top Secret, etichettandola chiaramente come "foto di un elicottero" nell'ambito di una serie dimostrativa; fu scattata a Lille, in Francia, e proviene da Wikipedia, dove è indicata ancora una volta come foto di un elicottero. Nautilus Magazine di Maurizio Decollanz ha documentato l'origine e il luogo dello scatto della foto francese.

Il fascio di luce emanato dall'oggetto è il riflettore dell'elicottero, utilizzato per illuminare gli oggetti a terra durante le perlustrazioni: una scena vista mille volte nei telefilm polizieschi. Il tempo di posa lungo (rivelato dalla visibilità degli edifici nonostante sia notte) raccoglie la luce del riflettore mentre si sposta e crea quindi l'effetto di una cortina luminosa.


In altre parole, le immagini presentate nel caso dell'avvistamento cinese non c'entrano nulla con l'avvistamento stesso e sono state prese irresponsabilmente da Internet per abbellire la notizia.

Le foto dunque non si riferiscono all'evento cinese, però l'evento c'è stato: l'aeroporto di Hangzou è stato chiuso per via dell'avvistamento, secondo l'agenzia Nuova Cina. Il sito cinese People's Daily ha pubblicato i risultati dell'indagine: gli ufologi locali confermano che le foto circolanti non si riferiscono all'avvistamento e che le autorità non hanno pubblicato video o foto dell'UFO. L'ipotesi prevalente è che la chiusura momentanea dell'aeroporto sia stata causata dall'avvistamento, da parte degli equipaggi di due voli, delle "attività di un aereo militare o privato" che ha sconfinato e ha quindi causato un allarme di sicurezza per le attività dell'aeroporto cinese, il cui radar, aggiunge l'indagine, ha delle zone cieche.

Fra l'altro, gli ufologi cinesi hanno pubblicato un dettaglio eloquente di una delle foto circolanti insieme alla notizia:

Non ci sono prove che si trattasse di un veicolo alieno, ma chi vuole sperare che lo fosse può naturalmente continuare a farlo. L'importante è che sia chiaro che le fotografie presentate non mostrano veicoli di visitatori alieni e sono un effetto ricorrente nelle foto notturne e durante i lanci spaziali, così la prossima volta che qualcuno cerca di turlupinarci spacciando foto di questo genere per prove inconfutabili di visite extraterrestri non ci faremo imbrogliare e non compreremo i loro video e libri-bufala assortiti.

Fonti: People's Daily Online, Gizmodo, Forgetomori, Above Top Secret, OneIndia, Youtube, CCTV, Yahoo Notizie.

2010/07/29

Antibufala Classic: guardare il seno allunga la vita?

New England Journal of Medicine: guardare un seno prosperoso per 10 minuti al giorno allunga la vita. No, ma la rende più interessante


Da Wikipedia
Questo articolo vi arriva grazie alle gentili donazioni di "eugenio" e "p_zacch*".

"Una ricerca tedesca pubblicata sulle pagine del New England Journal of Medicine ha scoperto che guardare i seni delle donne allunga la vita... Karen Weatherby, geriatra e autore di questa inusuale ricerca... ha dichiarato: 'Guardare per appena 10 minuti al giorno una donna ben equipaggiata, tipo Pamela Anderson di Baywatch, è equivalente a un work-out aerobico di 30 minuti'".

Così scriveva Libero News nel 2007, spiegando inoltre che "l'eccitamento sessuale fa pompare di più il cuore e migliora la circolazione sanguigna e ciò dimezza il rischio di attacco di cuore e di ictus". La lieta novella fu ripresa da vari siti in tutto il mondo (per esempio Blogosfere.it, Medguru.com, ElMundo.es, Ticinonews.ch) e circola tuttora: pochi giorni fa è stata pubblicata per esempio dal sito francese di notizie Minutebuzz.com e da Indiainfo.com e gira nei forum e nei blog di tutto il pianeta.

Mi dispiace dare questo triste annuncio, ma si tratta di una bufala, e per di più d'annata: secondo UrbanLegends.about.com, risale almeno a marzo-aprile 2000. Negli archivi del New England Journal of Medicine, che è una vera e prestigiosa rivista medica, non c'è nessun articolo sull'argomento e non ci sono articoli di nessun genere scritti da una dottoressa Karen Weatherby negli immensi archivi del database medico Medline.

Allora chi è il burlone? David Emery di Urban Legends fa risalire questa storia al celeberrimo Weekly World News, testata nota per la goliardica pubblicazione delle notizie più assurde e palesemente inventate (per esempio "Trovato il Giardino dell'Eden - recuperata la mela originale - Gli Stati Uniti fanno crescere un nuovo albero dai suoi semi" oppure "Termiti divorano la Torre Eiffel").

Presumibilmente qualcuno ha tratto ispirazione da questo articolo del numero datato 21 marzo 2000, mostrato qui accanto, che contiene varie frasi identiche a quelle riportate da blog e giornali online negli anni successivi, compreso l'esempio di Pamela Anderson e la precisazione dei dieci minuti di terapia giornaliera. Cambia solo il nome del medico, che sul Weekly World News è il gerontologo Franz Epping.

Facebook, oltre 100M di profili in un file da scaricare

Dettagli di oltre cento milioni di utenti di Facebook pubblicati sul P2P. Panico? Solo un pochino


Questo articolo vi arriva grazie alle gentili donazioni di "yupswing" e "ssalvato".

Il ricercatore di sicurezza canadese Ron Bowes della Skull Security ha reso pubblicamente scaricabili dal circuito peer-to-peer Bittorrent un file da 2,8 gigabyte e 170 milioni di record contenente i dettagli di oltre cento milioni di profili di utenti Facebook. Il file è scaricabile per esempio da The Pirate Bay qui nei paesi nei quali il sito è accessibile.

La notizia ha comprensibilmente generato una certa agitazione (e molta pubblicità per il ricercatore e la sua società), ma i dati pubblicati nel file erano già pubblicamente accessibili per scelta degli utenti o per impostazione predefinita di Facebook. Bowes non ha violato la privacy di nessuno: ha semplicemente compilato quello che chiunque può consultare.

I dati raccolti nel file scaricabile sono l'URL di ogni profilo utente cercabile, il nome dell'utente e il suo identificativo univoco. Tutte informazioni presenti nella Directory di Facebook, che è pubblica. Il file scaricabile non include le password degli utenti.

Niente panico, allora? Non proprio. La pubblicazione di questo enorme archivio (pari a un quinto di tutti gli utenti di Facebook) significa che un utente che dovesse decidere di rendere privato e non cercabile il proprio profilo su Facebook, cambiando le proprie impostazioni di privacy, resterà comunque pubblicamente catalogato (e quindi cercabile) nell'archivio. Non solo: secondo Bowes, se un utente cercabile ha degli amici che non sono cercabili, quegli amici diventano cercabili, che lo vogliano o no.

Inoltre una massa di dati così vasta, compilata in forma digitale, rende possibili analisi altrimenti impensabili su archivi più piccoli. In un'intervista alla BBC, Bowes ha spiegato la questione così: "Con i media cartacei tradizionali, non era possibile compilare 170 milioni di record in un formato cercabile e distribuirlo, ma ora possiamo farlo.. avere il nome di una persona non vuol dire nulla, avere il nome di cento persone non vuol dire nulla; non è statisticamente significativo. Ma quando si inizia a salire a 170 milioni, emergono dati statistici che non abbiamo mai visto prima".

È proprio per questo che Bowes ha raccolto così tanti dati: per analizzarli e determinare per esempio quali sono, a livello mondiale, i nomi utente più diffusi. Un'informazione molto preziosa per chi si occupa di sicurezza informatica e deve difendersi dagli attacchi basati appunto sui tentativi che sfruttano i nomi e le password più comuni. Bowes, infatti, lavora al progetto Ncrack, uno strumento open source che permette di saggiare la resistenza di un sistema informatico agli attacchi basati su login indovinati per forza bruta (a furia di tentativi). Se siete curiosi di sapere quali sono questi nomi, l'elenco è qui su Skullsecurity e nella cache di Google.

Quello che sorprende è che questo genere di raccolta di dati sia stato così facile e non sia stato bloccato da Facebook. Eppure in altri casi analoghi il social network in blu era intervenuto: nel 2008 il giornalista Robert Scoble fu bandito da Facebook per aver usato un servizio automatico, Plaxo, per compilare le informazioni di contatto dei suoi amici su Facebook.

L'episodio, insomma, non va visto come una violazione di Facebook, ma come un'occasione per portare all'attenzione degli utenti il fatto che quando si pubblica un dato personale su Internet se ne perde definitivamente il controllo, checché ne dicano le garanzie di privacy offerte dai social network.

Fonti: Punto Informatico, Webnews.it, Ars Technica, Guardian, BBC.

2010/07/28

“La Stampa” e la finta intervista all’astronauta Buzz Aldrin

Questo articolo vi arriva grazie alle gentili donazioni di "cabezit85" e "napobear" ed è stato aggiornato e corretto dopo la pubblicazione iniziale. Ultimo aggiornamento: 2010/07/29 21:40. La replica de La Stampa è negli aggiornamenti all'articolo.

Mentre un pubblico ministero italiano oscura per tutto il mondo un intero blog perché alcuni suoi post sono sospettati di diffamazione e si preparano leggi che punirebbero con multe da migliaia di euro i blogger che non rettificano i post entro 48 ore, La Stampa – non un blog, non un sito di chiacchiere, ma un giornale – se ne esce con un articolo completamente inventato. O per dirla tutta, falso.

L'articolo, "La mia Luna vuole una base", è firmato da Antonio Lo Campo ed è confezionato come se Lo Campo avesse fatto delle domande all'astronauta lunare Buzz Aldrin, in occasione della sua apparizione pubblica ad Avezzano (AQ) durante la manifestazione Il Cielo di Argoli, e questi gli avesse risposto con le parole pubblicate. Non è vero.

Non è vero perché Aldrin non ha rilasciato interviste in quell'occasione. Non è vero perché le risposte attribuite all'astronauta sono in realtà trascrizioni rimaneggiate (e oltretutto maldestramente errate) di quello che Aldrin ha detto al pubblico presente. Non è vero perché anche le azioni attribuite ad Aldrin ("Un modellino del celebre «Lem» cade dal tavolino e lui con uno scatto lo riprende, lo alza e lo fa discendere lentamente") non sono mai avvenute.

Come lo so? Semplice: io ero lì. Ero l'interprete di Aldrin, ho le registrazioni audio e video integrali di tutto quello che è stato detto, e il modellino del LM (che non è affatto caduto) è il mio, portato a Tagliacozzo e Avezzano per l'occasione. La Stampa è cascata male nel tentativo di far bella figura tramite un'intervista di prestigio con un astronauta protagonista dello sbarco sulla Luna, pubblicata proprio in occasione del quarantunesimo anniversario di quell'impresa. Non si è resa conto di aver cercato di rifilare una patacca ai propri lettori proprio sotto il (lungo) naso del vostro cacciatore di bufale.

I fatti documentano che l'intervista pubblicata da La Stampa e firmata da Antonio Lo Campo è un falso. Ho scritto al direttore, Mario Calabresi, per chiedere la rettifica dell'articolo, e ho congelato presso Freezepage.com l'articolo nella sua forma attuale. Ora vediamo quanto tempo ci mette il giornale a rettificare e a chiedere scusa ai lettori per aver rifilato loro una notizia falsa. A quanto ammontano le multe e le sanzioni per i giornali che pubblicano notizie false e non le rettificano entro 48 ore?

Se non ci fossero i blog a fare da controllori alle invenzioni dei giornalisti, se non ci fosse modo per chi sta al di fuori delle redazioni di denunciare pubblicamente questi abusi della fiducia concessa da chi legge e compra un giornale, episodi patetici come questo la farebbero franca. Ma i blogger ci sono, signori miei, e non hanno nessuna intenzione di farsi zittire.


19:00


Mi ha telefonato Antonio Lo Campo e ha chiarito la situazione. Aspetto il suo permesso per pubblicare la spiegazione. Nel frattempo confermo che Lo Campo era presente all'incontro e ha parlato (molto brevemente, per meno di cinque minuti) con Aldrin. Una foto pubblicata da Gravità Zero lo documenta e le riprese video in mio possesso lo confermano ulteriormente. Non appena avrò ulteriori informazioni le pubblicherò.


2010/07/29 05:00


Dopo una serie di conversazioni telefoniche, ieri sera ho ricevuto quanto segue da Gabriele Beccaria, responsabile della rubrica Tuttoscienze de La Stampa, con richiesta di pubblicazione:


Gentile Paolo Attivissimo
-
Ho letto con sconcerto le accuse rivolte all’intervista a Buzz Aldrin pubblicata la scorsa settimana su Tuttoscienze de «La Stampa». Non è affatto «un falso», come lei scrive.
-
A volte nel giornalismo si compiono sviste ed errori e, se accade, è giusto riconoscerli. Ma non è questo il caso dell’intervista. Non è stato inventato proprio nulla, dal momento che l’autore, Antonio Lo Campo, ha partecipato alla conferenza dell’ex eroe della Luna, ha contribuito alla preparazione delle domande che gli sono state pubblicamente rivolte e al termine dell’evento gli ha anche parlato faccia a faccia, come possono testimoniare molti dei presenti.
-
Evidentemente lei ignorava questi fatti e, punto essenziale, non era a conoscenza del breve incontro tra Aldrin e Lo Campo.
-
Anche l’episodio del modellino del Lem che cade (che lei considera una bufala) è autentico, come riportato correttamente da Lo Campo. Forse lei non l’ha notato, ma - si sa - a volte la distrazione gioca brutti scherzi.
-
Spero che lei voglia pubblicare questa precisazione con lo stesso spazio con cui ci ha ingiustamente accusati. A volte l’enfasi prende la mano e spinge ad affermazioni che poco hanno a che fare con il giornalismo e molto con la diffamazione.
-
Cordialmente
-
Gabriele Beccaria
Responsabile Tuttoscienze - La Stampa

Sul fatto che Lo Campo abbia partecipato alla conferenza non c'è alcun dubbio e non ne ho mai espressi. Mi correggo sulla questione del modellino del modulo lunare (LM) caduto: riguardando la videoregistrazione ho notato che Tito Stagno ha urtato il modello del Saturn V, che a sua volta ha fatto cadere anche il LM, rapidamente raccolto e rimesso al suo posto da Buzz Aldrin. La caduta del modello del LM si è quindi sovrapposta a quella ben più importante del modello del Saturn V e io non l'ho notata. Ho pertanto rettificato questo aspetto dell'articolo qui sopra.

Veniamo al punto saliente: l'intervista, come la definisce esplicitamente la replica de La Stampa. Aver "contribuito alla preparazione delle domande" che poi vengono rivolte da altri non è fare un'intervista. Le interviste si fanno faccia a faccia, con botta e risposta, e le domande si fanno direttamente, non per interposta persona. Quel giorno anche mia figlia Linda ha fatto una domanda a Buzz Aldrin (quella sui "bip" via radio), e gliel'ho suggerita io: vuol dire quindi che io ho intervistato Aldrin? Direi proprio di no. Pertanto pubblicare le domande come se fossero state poste tutte da Lo Campo direttamente ad Aldrin è e rimane una rappresentazione ingannevole della realtà.

Va notato, inoltre, che alla replica de La Stampa manca l'affermazione più semplice e importante: quella che Lo Campo abbia davvero fatto ad Aldrin le domande citate nell'articolo. Un'omissione decisamente interessante. Se le ha fatte, come mai questo non viene detto chiaro e tondo?

La replica precisa infine che Lo Campo ha parlato "faccia a faccia" con Aldrin "al termine dell'evento", suggerendo tra le righe che il giornalista potrebbe aver intervistato l'astronauta in quell'occasione. Ma perché Lo Campo avrebbe dovuto fare ad Aldrin proprio le stesse domande che gli erano appena state rivolte dal pubblico? Non avrebbe avuto senso.

Aggiornamento: mi è stato infatti confermato che Lo Campo non ha affatto parlato con Aldrin al termine dell'intervento, ma soltanto all'inizio, come del resto risulta anche dalle riprese video. La dichiarazione de La Stampa è dunque errata su questo punto, nonostante Beccaria dica che "possono testimoniare molti dei presenti".

Lo scenario probabile che emerge da queste contraddizioni e dichiarazioni e da informazioni fornitemi da terzi in via riservata è che Lo Campo abbia scritto un articolo in forma ben diversa e corretta e sia stata la redazione a riconfezionarlo in modo più sensazionale, inventando l'intervista faccia a faccia, e che ora, colta in fallo, stia cercando di negare la fabbricazione redazionale dell'intervista. Sta di fatto, comunque, che l'intervista non corrisponde agli eventi documentati.

Ho le registrazioni di tutte le domande fatte dal pubblico e dagli organizzatori e posso documentare che corrispondono a quelle che La Stampa ha presentato come se si trattasse di domande di un'intervista. Posso documentare anche che quanto detto da Aldrin è stato riportato erroneamente.

Se La Stampa è in grado di presentare una registrazione che dimostra che quelle domande sono state fatte anche da Lo Campo direttamente ad Aldrin e sono state riportate fedelmente, e che quindi ho torto, la presenti. Se l'intervista non c'è stata e le domande riportate sono quelle fatte dal pubblico, lo ammetta, invece di parlarmi di "affermazioni che poco hanno a che fare con il giornalismo e molto con la diffamazione". È questione di correttezza nei confronti dei lettori del giornale: bastano due righe di spiegazione. Anche inventarsi interviste inesistenti avrebbe poco a che fare con il giornalismo.


2010/07/29 21:25


Ecco un paio di fotogrammi che mostrano Aldrin mentre raccoglie il LM caduto, ci gioca un istante facendolo "atterrare" sulla propria gamba destra e infine lo appoggia sul tavolo per poi raddrizzare il Saturn V caduto. Il tutto dura una manciata di secondi. Quel modellino è ora qui al Maniero Digitale nella Teca delle Sacre Reliquie.

2010/07/26

Wikileaks e leggi islandesi

No, l'Islanda non è ancora un porto sicuro per il giornalismo d'inchiesta


L'articolo è stato aggiornato dopo la pubblicazione iniziale.

Vedo che c'è molto interesse intorno alla vicenda dei terribili documenti segreti riguardanti la guerra in Afghanistan pubblicati da Wikileaks e intorno alla legge islandese che, secondo quanto scrive Repubblica, "garantisce uno 'scudo' quasi totale" a chi divulga notizie scomode che nel proprio paese potrebbero costargli una causa costosissima o addirittura la vita.

Ma c'è una precisazione importante da fare: la legge di garanzia non è stata affatto "approvata" come annuncia per esempio Repubblica nel sommario del suo articolo. Il 16 giugno scorso il parlamento islandese ha approvato all'unanimità la proposta di assegnare al governo l'incarico di creare questa legge di garanzia, che per ora non c'è e quindi ovviamente non è in vigore.

Il progetto si chiama Icelandic Modern Media Initiative (IMMI) e il suo sito ufficiale, ricco di informazioni è Immi.is. È disponibile in inglese e in islandese. Se e quando il progetto diventerà legge, allora si potrà parlare di scudi e ci sarà davvero qualcosa di importante da annunciare: per ora si tratta di promesse che un attento esame degli obblighi internazionali dell'Islanda potrebbero vanificare, come osserva per esempio il Guardian qui e qui.

Le protezioni giuridiche islandesi attuali, comunque, sono ritenute già sufficienti per consentire a questo paese di ospitare Wikileaks. Il problema, semmai, sarà implementare le protezioni tecniche: un governo o un'organizzazione sufficientemente irritata da una pubblicazione in Islanda di notizie imbarazzanti potrebbe usare un attacco informatico per bloccare l'accesso al sito. Ma potrebbe anche bastare un semplice sovraccarico di traffico, come quello che in questo momento rende Wikileaks inaccessibile.

Maggiori info: What is Wikileaks? (CNN), sitografia dell'IMMI su Wikipedia, Alternet.org, Der Spiegel, New York Times, Afghanistan 'shocked' by leaked US documents (CNN), Tens of thousands of alleged Afghan war documents go online (CNN).

2010/07/25

Quiz: cosa mostra questa foto?

Quanto è facile creare un mistero, quanto è difficile investigarlo


Volete giocare e mettere alla prova il vostro fiuto di indagatori del mistero? Provate a scoprire che cosa mostra quest'immagine. Buon divertimento.

2010/07/24

Antibufala: la balena che salta sulla barca

Balena distrugge barca, c'è anche un video


Questo articolo vi arriva grazie alle gentili donazioni di "ermanno.m*" e "ardetek".

Numerosi lettori hanno espresso dubbi sull'autenticità delle fotografie che mostrano una balena che salta fuori dall'acqua vicino a una barca a vela e, stando al racconto pubblicato per esempio dal Corriere della Sera, la distrugge quasi completamente. L'episodio è accaduto recentemente in Sudafrica, vicino a Città del Capo.

In effetti la fotografia è talmente straordinaria che genera qualche dubbio, ma la BBC ha pubblicato poco fa un video che mostra la stessa scena integralmente. Direi quindi che la foto è autentica oltre il ragionevole dubbio.

2010/07/23

Facebook: 500 M utenti, causa della crisi economica?

Facebook arriva a 500 milioni di iscritti e causa crisi mondiale di produttività


Questo articolo vi arriva grazie alle gentili donazioni di "roberto" e "harlemblues".

Facebook ha festeggiato due giorni fa il traguardo del mezzo miliardo di utenti attivi, stando all'annuncio video del suo fondatore Mark Zuckerberg, che ha colto l'occasione per lanciare una nuova applicazione, Facebook Stories, che permette agli utenti di condividere le proprie storie di come Facebook ha avuto effetto sulle loro vite. Le storie sono classificate per tema e posizione geografica.

Cinquecento milioni di utenti sono un risultato straordinario, pari alla popolazione dei 27 paesi membri dell'Unione Europea, inclusi neonati e nonnini, raggiunto in soli sei anni dal debutto. Un successo che ha fagocitato gli altri social network: MySpace, che un tempo era in cima alla classifica, fu raggiunto da Facebook nel 2008 e ora conta "solo" 65 milioni di utenti. Bebo è stato venduto da America Online solo due anni dopo averlo acquistato spendendo 850 milioni di dollari: l'emorragia di utenti è inarrestabile. Anche Flickr ha un'utenza in calo: salgono solo Twitter, Orkut e LinkedIn, secondo i dati Nielsen riportati graficamente dalla BBC.

Ma questa popolarità ha anche un altro prezzo: un sondaggio della Nielsen di febbraio 2010 ha rilevato che gli utenti di Facebook trascorrono in media più di sette ore al mese nel loro social network. Se moltiplichiamo quelle sette ore per 500 milioni di utenti, oggi Facebook "consuma" 3,5 miliardi di ore uomo di produttività al mese, pari a 400 mila anni uomo ogni mese. Lo so, è un conto semiserio, ma fa capire quanto sia potente la forza sociale di Facebook.

Safari, IE, Firefox si fanno rubare dati e password

I principali browser si fanno rubare dati e password semplicemente visitando un sito. Provare per credere


Questo articolo vi arriva grazie alle gentili donazioni di "antonella.ch*" e "motogio" ed è stato aggiornato dopo la pubblicazione iniziale.

Usate Safari, il browser di Apple, su Mac o Windows? Allora provate a visitare la pagina Web ha.ckers.org/weird/safari_autofill.html. con Safari versione 4 o la 5, la più recente. Cliccate sul pulsante Start che trovate nella pagina e state a guardare. In pochi secondi compariranno il vostro nome e cognome, il nome della vostra organizzazione, la città e lo stato in cui abitate e il vostro indirizzo di e-mail. Tutto senza che abbiate digitato nulla.

Tranquilli, quella pagina è una demo innocua, ma in una versione ostile della pagina i vostri dati personali possono essere trasmessi al gestore del sito senza che voi facciate nulla e senza che venga visualizzato il procedimento. In altre parole, con Safari è possibile rubare l'identità a un visitatore senza che se ne accorga. Addio anonimato. Immaginate di mettere una trappola del genere su un sito dal contenuto discutibile e di carpire così le identità dei visitatori. Le possibilità di spamming e di ricatto sono facili da intuire.

La segnalazione di questo baco imbarazzante è opera di Jeremiah Grossman, della WhiteHat Security. Grossman ha pubblicato un articolo nel quale spiega che il problema sta in una funzione molto conosciuta e pratica di Safari, il riempimento automatico (AutoFill): quello che capisce automaticamente quali informazioni immettere quando visitate una pagina Web contenente dei campi da compilare. Questa funzione è attivata per default (ossia salvo intervento dell'utente).

Il riempimento automatico è presente anche in altri browser, ma in Safari è realizzato in una maniera particolare: se l'HTML del modulo nella pagina Web visitata ha campi chiamati name, company, city, state, country o email, Safari li compila automaticamente attingendo ai dati personali dell'utente memorizzati nella rubrica degli indirizzi del sistema operativo (secondo TUAW, anche Safari per Windows è vulnerabile, ma in misura leggermente minore). E a differenza degli altri browser, lo fa anche se questi dati non sono mai stati immessi nel sito visitato o in un altro sito.

"Tutto quello che deve fare un sito ostile per estrarre di nascosto da Safari i dati della scheda della Rubrica è creare dinamicamente dei campi di testo in un modulo con i nomi citati sopra, probabilmente in modo invisibile, e poi simulare delle digitazioni dalla A alla Z usando Javascript" spiega Grossman. Per fortuna questa tecnica non consente di estrarre dati che iniziano con cifre, quindi non permette di rubare numeri di telefono o simili. Grossman ha avvisato Apple il 17 giugno scorso, ma la falla non è ancora stata rattoppata. In attesa che venga sistemata, gli utenti di Safari faranno bene a disabilitare il riempimento automatico andando nelle preferenze di Safari, cliccando sull'icona omonima e disattivando l'opzione Utilizza informazioni dalla mia scheda Rubrica Indirizzi.

Se usate altri browser, comunque, Grossman ha in serbo sorprese anche per voi. Tra pochi giorni presenterà ai partecipanti alla conferenza Black Hat a Las Vegas le dimostrazioni di come sfruttare meccanismi fallati analoghi presenti in Internet Explorer 6 e 7 (ma non in IE 8) e in Firefox e rubare anche le password degli utenti. Conviene quindi disattivare il riempimento automatico e cancellare i propri dati personali dalla rubrica, o sostituirli con dati fittizi, se non volete esporvi a questa vulnerabilità.

Come ciliegina sulla torta, Grossman mostrerà come cancellare di nascosto tutti i cookie di un utente che visita un sito, con tutti i disagi o danni che ne possono conseguire. Nei browser c'è un limite al numero di cookie che possono memorizzare, e quando viene superato questo limite i cookie più vecchi vengono eliminati per far posto a quelli nuovi. La tecnica descritta da Grossman non fa altro che indurre la vittima a visitare un sito che imposta silenziosamente un numero molto grande di altri cookie, che rimpiazzano quelli preesistenti. Bastano meno di tre secondi.

Rattoppate i vostri Windows: basta inserire una penna USB o visitare un sito Web per infettarli

Questo articolo vi arriva grazie alle gentili donazioni di "golberto" e "subscrg".

In tutte le versioni recenti di Windows c'è una vulnerabilità, classificata come CVE-2010-2568, che consente di infettarle semplicemente inserendo nel computer una penna USB o tramite una condivisione di rete locale o un documento o un sito Web. Microsoft ha predisposto un rattoppo d'emergenza, l'Internet Storm Center ha emanato un raro allarme giallo preventivo, e sembra che l'attacco sia mirato specificamente a raggiungere e colpire i sistemi SCADA, quelli che gestiscono gran parte delle infrastrutture critiche nazionali. In altre parole, non si tratta del solito virus, ma di un attacco sofisticato con bersagli ben diversi da quelli del crimine informatico tradizionale.

Secondo l'avviso di sicurezza 2286198 di Microsoft, sono vulnerabili Windows XP, Windows Server 2003 e 2008, Windows Vista e Windows 7. 

Il problema sta nel modo in cui queste versioni di Windows gestiscono i file di shortcut: si tratta di file che sono collegamenti ad altri file o programmi e sono identificati dall'estensione LNK o PIF. Non è necessario aprire uno di questi file per infettarsi: è sufficiente visualizzarne l'icona, anche se sono stati disattivati AutoRun e AutoPlay.

Gli scenari delineati da Microsoft sono vari: un aggressore può dare alla vittima una penna USB contenente i file LNK o PIF ostili che rimandano a un virus o a un cavallo di Troia, che viene eseguito quando si visualizza il contenuto di questa penna con Esplora Risorse o con qualunque applicazione che gestisca l'icona dello shortcut. Non è necessario il doppio clic per avviare l'esecuzione.

Un aggressore può creare un sito Web o una condivisione di rete e piazzarvi un file di shortcut: quando la vittima visita il sito usando un browser o un file manager come per esempio Esplora Risorse, Windows carica l'icona dello shortcut e viene eseguito automaticamente il virus o cavallo di Troia associato allo shortcut. La vulnerabilità può essere sfruttata anche incorporando uno shortcut in un documento (per esempio nei documenti di Microsoft Office).

I sistemi SCADA presi di mira sono specificamente quelli della Siemens, tramite un cavallo di Troia denominato Stuxnet che cerca di acquisire la password di default del sistema. È chiaro che avere un cavallo di Troia che va a caccia di password su un sistema informatico che gestisce un'infrastruttura vitale (reti elettriche, centrali e simili) non è una bella cosa. Secondo Computerworld, sono stati segnalati attacchi realizzati ai danni di una industria tedesca e di un'organizzazione iraniana e tentativi d'infezione negli Stati Uniti, in Indonesia, India e Iran. Symantec parla di circa 9000 tentativi al giorno. Siemens ha pubblicato delle linee guida per gestire il problema.

Microsoft ha pubblicato un rattoppo che va eseguito manualmente dall'utente, perché non fa parte degli aggiornamenti automatici. Vista la facilità con la quale si può diffondere questo attacco, e visto che l'Internet Storm Center dice che "lo sfruttamento su vasta scala [della vulnerabilità] è solo questione di tempo", è opportuno installare questo rattoppo al più presto su tutti i sistemi Windows e attivare, ove possibile, le restrizioni di esecuzione, in modo che sia consentita l'esecuzione solo da un percorso specifico e non da una penna USB o da altri dispositivi rimovibili.

Fonti: The Register (1, 2), Secunia, ZDNet, Sophos (1, 2, 3, 4).