Cerca nel blog

2011/11/15

Strane megastrutture in Cina

Cosa sono le strutture gigantesche in Cina visibili in Google Maps?


L'articolo è stato aggiornato dopo la pubblicazione iniziale.

Molti siti e giornali (Giornalettismo; Express-news; Ticinonline; Telegraph) stanno segnalando le immagini di strutture di enormi dimensioni situate in zone poco accessibili della Cina e visibili nelle immagini di Google Maps. Abbondano gli interrogativi sulla loro funzione; probabilmente non tutte le strutture hanno lo stesso scopo, per cui vanno esaminate una per una o raggruppandole per tipo. Questo articolo verrà aggiornato man mano che procede l'esame ed emergono nuove informazioni.

La serie più completa di immagini sembra essere quella pubblicata da Gizmodo qui. La fotografia qui accanto è tratta da Google Maps a queste coordinate (40.452107,93.742118): la griglia irregolare di segmenti rettilinei misura circa 1200 per 700 metri e un esame ravvicinato sembra suggerire che si tratti di una colorazione applicata al terreno, dato che ne segue i rilievi e mostra segni di dilavamento e asportazione da parte delle ruote di veicoli. Alcune linee sembrano quasi cancellate.

Un'altra struttura analoga è visibile a circa 30 chilometri di distanza, a queste coordinate (40.458148,93.393145), e misura circa 1700 metri per 1300. Fra le due strutture c'è un altro oggetto misterioso: una sagoma che somiglia alla pianta di un aeroporto ma è soltanto dipinta sul terreno ed è accompagnata da un suo clone con un curioso colore azzurro composto da strisce di tonalità differenti, anch'esse apparentemente dipinte.


È molto improbabile che si tratti di strutture che dovevano restare nascoste: i cinesi non sono stupidi e sanno benissimo che strutture di questo tipo sono facilmente visibili per le potenze straniere tramite i satelliti di ricognizione. Le ipotesi fantasiose su un'“Area 51” cinese o su ideogrammi per attirare gli alieni vanno quindi accantonate, così come sembra implausibile che si tratti di copie delle mappe stradali di bersagli militari (Washington o Mosca), perché i missili cinesi non avrebbero bisogno di identificare visivamente il proprio obiettivo.

La spiegazione più plausibile è che si tratti di poligoni di tiro. La colorazione chiara aiuterebbe a rilevare dall'alto la precisione del tiro e la quantità di materiale spostato. C'è, infatti, una zona quadrata a un'estremità dell'“aeroporto” che sembra proprio butterata di crateri di varie dimensioni:


Guardando la stessa immagine nella cronologia di Google Earth si nota che nel 2005 la stessa area non era altrettanto crivellata, mentre già nel 2006 era costellata di macchie (presumibilmente crateri).

Anche alcune altre immagini, come la griglia di quadrati disposti su quattro file di quattro elementi o la disposizione circolare, sembrano dei poligoni di tiro, con veicoli abbandonati da usare come bersagli.

La Cina non è nuova a questo genere di megastrutture per esercitazioni: casi analoghi erano già emersi in Google Earth/Maps alcuni anni fa (nel 2006).

La struttura che si trova a 40.452107,90.85693359375, invece, è un complesso con ampi bacini allagati e poco profondi: lo si nota dal colore chiaro dell'acqua e dalle ombre degli oggetti che vi affiorano. Seguendo una delle "strade" che si dipartono dal complesso, verso nord-est, si nota che a un certo punto c'è una diga. La "strada" è in realtà un canale. Un lettore, At, segnala che secondo Wikipedia si tratta di un impianto di produzione di cloruro di potassio presso Lop Nur.

Più intrigante è la colossale griglia che si vede a 44 42'40.81"N 93 31'46.18"E. È tracciata sulla superficie con linee accoppiate che hanno tutta l'aria di essere tracce di ruote di un veicolo, e nel 2009 non c'era, secondo Google Earth: è comparsa fra settembre 2009 e maggio 2010. La griglia è composta da due bande larghe circa 3 chilometri (quella in direzione sudovest-nordest) e 1,5 chilometri (quella che si estende da nordovest a sudest) e lunghe rispettivamente circa 45 e 30 chilometri. Non ho idea di cosa possa essere.

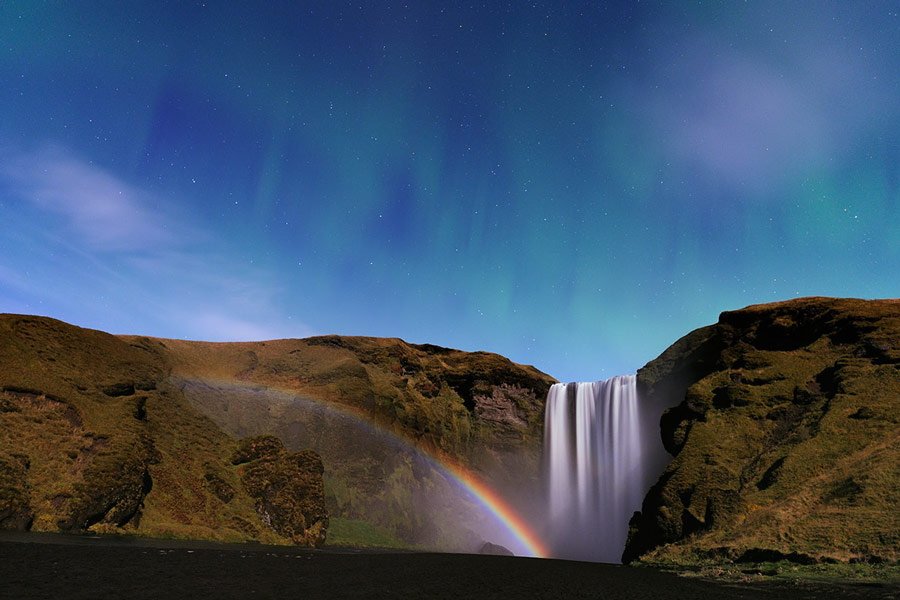
Arcobaleno di Luna in Islanda. Con aurora

Un arcobaleno di notte? In Islanda si può


Questa splendida foto di Stephane Vetter, che ritrae la cascata islandese di nome Skogarfoss, è l'Astronomy Picture of the Day di ieri. A parte la meraviglia per la sua bellezza, è colma di chicche: è stata scattata di notte, per cui l'arcobaleno non è prodotto dalla rifrazione della luce diretta del Sole, ma è dovuto alla luce della Luna, che era quasi piena (volendo essere pignoli, la luce lunare è pur sempre luce solare riflessa).

Come se non bastasse, in cielo c'è l'aurora. Sulla sinistra si riconosce la costellazione dell'Orsa maggiore. Voglio andare in Islanda. Con paesaggi così, non mi stupisce che le credenze in troll, fate e folletti siano ancora diffuse.

2011/11/14

Antibufala: le funzioni nascoste del cellulare. Digitare il PIN al Bancomat in senso inverso chiama la polizia? No

Sta circolando di nuovo un appello, spesso intitolato “Quattro cose che il cellulare potrebbe fare”, che propone consigli sulle funzioni nascoste dei telefoni cellulari. In realtà si tratta di una collezione di panzane e mezze verità che possono rivelarsi pericolose o causare disagi ai servizi d'emergenza, come spiegato già nel 2008 in questo articolo.

Questo è il testo dell'appello attualmente in circolazione:

Ci sono alcune cose che possono essere fatte in caso di gravi emergenze. Il cellulare può effettivamente essere un salvavita o un utile strumento per la sopravvivenza. Controlla le cose che puoi fare.


PRIMO – Emergenza

Il numero di emergenza per il cellulare è il 112 in tutto il mondo. Se ti trovi fuori dalla zona di copertura della rete mobile e c’è un'emergenza, componi il 112 e il cellulare cercherà qualsiasi rete esistente per stabilire il numero di emergenza per te; è interessante sapere che questo numero 112 può essere chiamato anche se la tastiera è bloccata. Provalo.


SECONDO - Hai chiuso le chiavi in ​​macchina?

La tua auto ha l’apertura/chiusura con telecomando? Questa funzionalità può risultare utile un giorno. Una buona ragione per avere un telefono cellulare: se chiudi le chiavi in ​​auto e quelle di ricambio sono a casa, chiama qualcuno a casa sul cellulare dal tuo cellulare. Tenendo il tuo cellulare a circa 30 cm. dalla portiera, dì alla persona a casa di premere il pulsante di sblocco, tenendolo vicino al suo cellulare. La tua auto si aprirà. Così si evita che qualcuno debba portarti le chiavi. La distanza è ininfluente. Potresti essere a centinaia di km. e se è possibile raggiungere qualcuno che ha l'altro telecomando per la tua auto, è possibile sbloccare le porte (o il baule).
N.d.r.: funziona benissimo! Lo abbiamo provato e abbiamo aperto l’auto con un cellulare!


TERZO – Riserva nascosta della batteria

Immagina che la batteria del telefono sia molto bassa. Per attivare, premere i tasti *3370#

Il cellulare ripartirà con questa riserva e il display visualizzerà un aumento del 50% in batteria. Questa riserva sarà ripristinata alla prossima ricarica del tuo cellulare.


QUARTO - Come disattivare un telefono cellulare RUBATO?

Per controllare il numero di serie (Imei) del tuo cellulare, digita i caratteri *#06#
Un codice di 15 cifre apparirà sullo schermo. Questo numero è solo del tuo portatile. Annotalo e conservarlo in un luogo sicuro. Quando il telefono venisse rubato, è possibile telefonare al provider della rete e dare questo codice. Saranno quindi in grado di bloccare il tuo telefono e quindi, anche se il ladro cambia la scheda SIM, il telefono sarà totalmente inutile. Probabilmente non recupererai il tuo telefono, ma almeno si sa che chi ha rubato non può né usarlo né venderlo. Se tutti lo faranno, non ci sarà motivo di rubare telefoni cellulari.

A questi suggerimenti, che risalgono appunto al 2008, se n'è ora aggiunto uno nuovo, che con i cellulari non c'entra nulla:

ATM - inversione numero PIN (buono a sapersi!)

Se dovessi mai essere costretto da un rapinatore a ritirare soldi da un bancomat, è possibile avvisare la polizia inserendo il PIN# in senso inverso. Per esempio, se il tuo numero di pin è 1234, dovresti digitare 4321. Il sistema ATM riconosce che il codice PIN è stato invertito rispetto alla carta bancomat inserita nella postazione ATM. La macchina ti darà il denaro richiesto, ma la polizia – all’insaputa del ladro – sarà mandata immediatamente alla postazione ATM.

Questa informazione è stata recentemente trasmessa su CTV da Crime Stoppers, tuttavia è raramente usata perché la gente semplicemente non la conosce.
Si prega di divulgare a tutti questo avvertimento. Questo è il tipo di informazioni che la gente non pensa di ricevere, perciò trasmettila ai tuoi familiari e amici.

Non è vero, ma Snopes.com racconta che l'idea che il PIN composto in senso inverso potesse essere usato come allarme silenzioso fu proposta realmente nel 1994 e brevettata nel 1998 sotto il nome di SafetyPIN. Tuttavia le banche e i produttori di sportelli automatici non l'hanno mai adottata, nonostante alcuni stati americani l'abbiano anche raccomandata a livello legislativo. L'asserita garanzia fornita da Crimestoppers è in realtà smentita sul sito di quest'organizzazione anticrimine. Per cui è del tutto inutile diffondere quest'informazione.

Fantastico video dalla Stazione Spaziale Internazionale

La sublime bellezza del nostro fragile pianeta


Guardatelo ingrandito a tutto schermo e in alta definizione, se potete. Capirete perché c''è gente che è disposta a sopportare anni di addestramento e selezioni inesorabili per farsi lanciare sulla cima di un missile concepito cinquant'anni fa, sopportare due giorni senza gabinetto e sei mesi a bersi pipì riciclata. Per fare scienza e per contemplare con i propri occhi la ghirlanda animata dell'aurora, i fuochi d'artificio dei fulmini, il bagliore delle luci delle città e dei fuochi negli accampamenti nel deserto da quattrocento chilometri d'altezza, veleggiando silenziosamente nel vuoto a quasi trentamila chilometri l'ora.

Questo è quello che fa la scienza mentre i ciarlatani e gli illusi si guardano l'ombelico e si palpeggiano il Power Balance. Questa è l'esplorazione migliore: quella che guarda in fuori, verso l'infinito, per farci scoprire quello che c'è dentro di noi e ci fa capire la fragilità del guscio sul quale viviamo. Non ci sono altri mondi abitabili conosciuti. Questa è l'unica casa che abbiamo. Trattiamola bene.

Le riprese sono un montaggio accelerato di scatti effettuati con una speciale fotocamera ultrasensibile dagli equipaggi delle Spedizioni 28 e 29 a bordo della Stazione Spaziale Internazionale fra agosto e ottobre di quest'anno.

2011/11/13

Quiz: da dove viene questo sgomberonte?

Individuato un raro esemplare di sgomberonte


Metto alla prova la vostra infinita competenza: da dove provengono queste fotografie di uno sgomberonte?


Buona caccia :-)

Disinformatico radio, podcast del 2011/11/11

È disponibile temporaneamente sul sito della Rete Tre della RSI il podcast della scorsa puntata del Disinformatico radiofonico, dedicata alla risoluzione di una truffa da 14 milioni di dollari che ha colpito 4 milioni di utenti, alla falla di sicurezza nei controlli dell'App Store che permetteva di installare tramite le app codice non verificato, all'aggiornamento di iOS5 che risolve la falla e dovrebbe rimediare al consumo anomalo della batteria, alla bufala della numerologia intorno alla data dell'11/11/11 e alle istruzioni del MELANI su come sbloccare un computer colpito dal falso avviso del Dipartimento di Giustizia svizzero.

---

Questi articoli erano stati pubblicati inizialmente sul sito della Rete Tre della Radiotelevisione Svizzera, dove attualmente non sono più disponibili. Vengono ripubblicati qui per mantenerli a disposizione per la consultazione.

---

Bloccata una truffa online da 14 milioni di dollari, 4 milioni di vittime

Nell'ambito di un'operazione denominata Ghost Click, le autorità statunitensi hanno formalmente incriminato sei persone provenienti dall'Estonia e una russa con l'accusa di aver gestito una truffa via Internet che avrebbe fruttato oltre 14 milioni di dollari e coinvolto più di quattro milioni di utenti. La truffa è stata smantellata, ma i suoi effetti (computer infettati) continuano a farsi sentire ed è importante sapere se si è fra le sue vittime.

Nel 2007 i criminali (sei dei quali sono stati arrestati) avevano costituito una complicata rete di società di comodo, che includevano un'agenzia pubblicitaria che incassava ogni volta che un utente Internet cliccava sulle sue pubblicità. Fin qui niente di male, solo che per aumentare gli incassi la banda ha infettato i computer degli utenti in più di cento paesi con un programma ostile, denominato DNSChanger, che alterava le impostazioni del computer (specificamente il DNS) Windows e Mac in modo da obbligarli a visitare i siti che ospitavano le pubblicità dell'agenzia di comodo.

Quando un utente infettato cliccava su un link in una pagina di risultati di ricerca, non veniva portato al sito corrispondente al link, ma a un altro sito la cui visualizzazione faceva guadagnare i truffatori grazie agli accordi pubblicitari. Chi cercava il negozio online iTunes di Apple, per esempio, e cliccava sul link autentico del sito di Apple, veniva portato invece a www.idownload-store-music.com; lo stesso trucchetto veniva applicato a circa 15.000 nomi di dominio. L'infezione bloccava anche lo scaricamento degli aggiornamenti del sistema operativo e degli antivirus e proponeva agli utenti dei falsi antivirus.

Tutta la truffa si basava sull'uso di un server DNS alterato, che ora è stato sostituito dalle autorità con un server regolare. Il problema è che chi si è fatto infettare dal programma ostile (che era distribuito sotto forma di finto programma per vedere video pornografici), e ha oltretutto diffuso l'infezione agli altri computer della propria rete locale, continua a essere infetto senza saperlo.

Per questo motivo l'FBI ha predisposto un test che aiuta gli utenti a capire se sono stati colpiti da questa truffa: in sostanza, bisogna guardare nelle impostazioni del proprio computer e vedere se il valore del server DNS è uno dei seguenti:

  • da 85.255.112.0 a 85.255.127.255

  • da 67.210.0.0 a 67.210.15.255

  • da 93.188.160.0 a 93.188.167.255

  • da 77.67.83.0 a 77.67.83.255

  • da 213.109.64.0 a 213.109.79.255

  • da 64.28.176.0 a 64.28.191.255

Se lo è, il computer è infetto e occorre reimpostare il server DNS e procedere alla disinfezione, preferibilmente con l'aiuto di un esperto.

Fonti: Trend Micro, Gizmodo, The Register, Ars Technica, Sophos.com.

Falla nella sicurezza dell'App Store scoperta e subito turata

Il ricercatore di sicurezza Charlie Miller ha scoperto una falla nel sistema di verifica della sicurezza delle applicazioni in vendita nell'App Store di Apple. È venuto a mancare, insomma, uno dei punti di forza del sistema chiuso di Apple, che voleva garantire la sicurezza degli utenti dei suoi dispositivi controllando e approvando ogni singola applicazione distribuita tramite l'App Store. Una politica che secondo alcuni critici si prestava ad abusi e scelte arbitrarie e contrarie alla libera concorrenza, ma tollerata da molti proprio in nome della sicurezza.

La falla trovata da Miller derivava dal fatto che per rendere più veloce il browser dell'iPhone, dell'iPad e degli iPod touch, a partire dalla versione 4.3 di iOS Apple aveva permesso al Javascript scaricato da Internet di agire a livello molto più profondo nella memoria dell'apparecchio rispetto alle versione precedenti. In sostanza era diventato possibile eseguire sul telefono codice non approvato da Apple.

Sfruttando questa falla, Miller era riuscito a creare e farsi approvare da Apple un'app dall'aria del tutto innocente che però in realtà comunicava con un server del ricercatore, dal quale poteva eseguire qualunque comando.

Quando Miller ha annunciato pubblicamente la falla e presentato un video in cui mostrava come prendeva il controllo di un iPhone, dopo aver dato ad Apple tre settimane di preavviso, l'azienda della mela morsicata gli ha tolto le credenziali di sviluppatore e ha rimosso la sua applicazione dall'App Store e quarantotto ore dopo l'annuncio pubblico ha iniziato la distribuzione di un aggiornamento che ripara la vulnerabilità segnalata da Charlie Miller. La reazione di fronte alla rivelazione pubblica è stata insomma molto rapida, ma il mito dell'invulnerabilità dell'App Store si è un po' incrinato.

Fonti: Intego, Ars Technica, Sophos.

iOS 5, aggiornamento salvabatteria ma non solo

Sette giorni fa il Disinformatico aveva segnalato il problema della durata ridotta della batteria dell'iPhone dopo l'aggiornamento alla versione 5 di iOS: per risolverlo, Apple sta già distribuendo un ulteriore aggiornamento di iOS, che lo porta alla versione 5.0.1 e inoltre aggiunge i gesti multitasking all'iPad originale, risolve alcuni problemi con i documenti di iCloud, migliora il riconoscimento della voce degli utenti australiani e chiude la falla di sicurezza dell'App Store divulgata dal ricercatore Charlie Miller insieme ad altre vulnerabilità. Non tutti gli utenti, però, affermano di aver notato miglioramenti nell'autonomia della batteria.

Forse la più bizzarra di queste falle ora corrette riguarda l'iPad 2, la cui password di protezione poteva essere scavalcata parzialmente usando una custodia: infatti si poteva prendere un iPad bloccato e protetto da password, attivarlo, premere il pulsante d'accensione fino a far comparire l'invito a sfiorare per spegnerlo, chiudere la custodia (o usare una calamita), aprire la custodia e premere il tasto di cancellazione per vedere cosa stava facendo l'utente. Funzione utile, per esempio, per sbirciare una mail lasciata sullo schermo.

L'aggiornamento è disponibile tramite iTunes, come consueto, ma è anche scaricabile direttamente con il telefonino andando nelle impostazioni e scegliendo l'opzione di aggiornamento software. In quest'ultimo caso si tratta di circa 45 megabyte, per cui probabilmente conviene attendere di essere connessi via Wifi invece di usare la connessione cellulare. La versione scaricabile tramite iTunes è parecchio più pesante (circa 700 megabyte). Come consueto, prima di aggiornare l'iDispositivo conviene assicurarsi di avere una copia di scorta dei dati che contiene.

Fonti: Gizmodo, Ars Technica, Intego, iPadInsight, Engadget.

11/11/11, la bufala della numerologia corre in Rete

Internet trabocca di siti di persone che annunciano "rinnovamenti spirituali" o catastrofi per l'11 novembre 2011. C'è chi, come 2012rising.com, è riuscito a mettere in relazione gli attentati dell'11 settembre (avvenuti l'11 del mese e 11 anni prima del 2012, per non parlare del fatto che le Torri Gemelle disegnavano un enorme 11), il ciclo magnetico del Sole, Nikola Tesla, il solstizio d'inverno del 2012 (annunciato per le 11 e 11 minuti, ma solo per uno specifico fuso orario) e le piramidi Maya (1111 moltiplicato per 1111 dà 1234321, ossia una "piramide" di valori a gradoni). Spettacolare.

Ma l'universo non gira guardando il calendario completamente arbitrario dell'uomo, per cui oggi non c'è motivo di attendersi né catastrofi né rinnovamenti spirituali. Oltretutto non tutta l'umanità segue il calendario cristiano gregoriano, l'unico nel quale oggi la data ha questo aspetto visivo particolare. Per tutti gli altri no: per esempio, secondo il calendario giuliano oggi è il 29 ottobre 2011; per quello ebraico è il 14 Heshvan 5772; per quello islamico è il 14 Dhu al-Hijja 1432; per quello persiano è il 20 Aban 1390; per quello civile indiano è il 20 Kartika 1933. In Giappone oggi è il 23/11/11, perché nei documenti ufficiali si usa la cosiddetta “era giapponese”. Per tutte le culture che usano questi calendari, insomma, oggi è un giorno come un altro.

Anche i Maya, spesso additati erroneamente come profeti di catastrofi, oggi non hanno in agenda nessun allineamento numerico particolare: per il loro calendario del Lungo Computo oggi è il 12.19.18.15.14, mentre per quello Haab è il 2 Ceh e per quello Tzolkin è l'1 Ix. Poi ci sono tutti i calendari tecnici, come quello ISO (per il quale oggi è il 315/2011, quello UNIX, quello di Excel o quello di Mac OS. Presso Fourmilab.ch trovate una vasta collezione di calendari: se vi piacciono gli allineamenti numerici, ne potete trovare uno per qualunque giorno dell'anno.

Infatti il fenomeno nasce nella nostra mente: è il nostro cervello che per natura tende a notare maggiormente gli schemi ripetitivi e tenta di dare loro un significato. Così ci sembrano insolite una targa d'automobile con i numeri che si ripetono, una cifra tonda in un totale o una data in cui le cifre seguono uno schema. Siamo così innamorati dell'ordine e degli schemi che se non ci sono li inventiamo inconsciamente. È un fenomeno noto come apofenia e non è certo nuovo: anche il New York Times dell'11 novembre 1911 pubblicava già un articolo sulla particolarità di questa data.

La coincidenza dell'11/11/11, insomma, non è né propizia né sfavorevole, ma è una buona occasione per imparare una parola nuova con la quale fare bella figura, per conoscere meglio i processi della nostra mente e per conoscere meglio i calendari e le differenze delle altre culture.

Computer bloccato dal “Dipartimento di Giustizia”? Truffa, ecco come sbloccarlo

La Centrale d'analisi e prevenzione per la sicurezza dell'informazione MELANI ha pubblicato un avviso a proposito di un attacco informatico che sta colpendo gli utenti svizzeri. L'attacco si presenta sotto forma di una schermata del computer della vittima che sembra provenire dal Dipartimento federale di giustizia e polizia e accusa l'utente di possedere materiale illegale, specificamente pedopornografia, sul proprio computer. L'attacco blocca inoltre tutte le funzioni del PC (se usa Windows) e chiede un pagamento di 150 franchi per lo sblocco. Il pagamento va effettuato entro 24 ore, dice la schermata, altrimenti il disco rigido verrà formattato e quindi cancellato.

La grafica della schermata usa i simboli dell'amministrazione federale e ha un aspetto piuttosto convincente che può trarre in inganno, soprattutto facendo leva sullo spavento dell'utente di trovarsi con il computer bloccato e con una perentoria dicitura legale sullo schermo, ma si tratta di una truffa simile a quella che ha colpito altri paesi.

Non c'è quindi bisogno di pagare nulla: occorre invece usare un antivirus avviato usando un cosiddetto Live CD, ossia un CD capace di avviare il computer e un antivirus senza appoggiarsi a Windows. I Live CD si possono scaricare (usando un altro computer) dai siti dei principali produttori di antivirus.

MELANI ha inoltre pubblicato una miniguida che spiega come sbloccare manualmente un computer bloccato da questo attacco truffaldino: in sintesi, bisogna riavviare il computer in modalità provvisoria con prompt dei comandi, usando il tasto F8, modificare una chiave del Registro di Windows e riavviare. Fatto questo, è consigliabile comunque salvare i propri dati e poi reinstallare il sistema operativo.

Ho svelato un complotto lunare: la Luna è finta

Ho finalmente smascherato uno dei più grandi complotti della Storia. Ieri sera, quando la Luna è sorta dietro una delle colline vicino al Maniero Digitale, grazie a un potente teleobiettivo ho catturato la prova fotografica che la Luna non esiste, ma è in realtà un mappamondo, un globo finto esattamente come in Truman Show. Ha persino le linee di latitudine, invisibili a occhio nudo ma immortalate dalla fotocamera. Quindi gli americani e i russi non sono mai andati sulla Luna con i loro astronauti e le loro sonde automatiche.

La vera Luna fu distrutta dagli americani negli anni Cinquanta con un esperimento nucleare andato male (infatti Spazio:1999 è un messaggio in codice per far capire agli addetti ai lavori che c'è chi sa) e le scie chimiche servono per offuscare l'atmosfera e impedirci di notare il rimpiazzo. Ma io li ho fregati. Il mondo deve sapere!

No, la foto non è ritoccata, a parte un ritaglio per prenderne solo la porzione centrale.

IMG_1256

Scherzi a parte, fra cinque giorni (il 18) parteciperò a un dibattito telefonico sulle "scie chimiche" con Rosario Marcianò, Giulietto Chiesa, Luigina Marchese e (forse) Corrado Penna e Tom Bosco. Mi date una mano a radunare le migliori perle contenute nelle loro dichiarazioni? Servono citazioni esatte con link alla fonte: nel caso di video, serve anche il minutaggio. Grazie!

2011/11/10

Falla nel TCP/IP di Windows permette di infettare i PC

L'articolo è stato aggiornato dopo la pubblicazione iniziale.

Il bollettino di sicurezza MS11-083 di Microsoft (Vulnerability in TCP/IP Could Allow Remote Code Execution) definisce “critica“ la falla nel TCP/IP di Windows Vista, Windows Server 2008 e Windows 7 che “potrebbe consentire l'esecuzione di codice da remoto se un aggressore invia un flusso continuo di pacchetti UDP appositamente confezionati a una porta chiusa del sistema-bersaglio... un aggressore potrebbe eseguire codice arbitrario in kernel mode” e “potrebbe poi installare programmi; visualizzare, modificare o cancellare dati; oppure creare nuovi account con pieni permessi d'utente”. Ironicamente, Windows XP è immune al problema. Idem dicasi per Windows Server 2003.

Secondo Kevin Mitnick via Twitter, questo potrebbe essere un video che dimostra la falla e il suo utilizzo (su una rete locale):


È una falla decisamente bizzarra, perché è così facile da sfruttare e perché è sorprendente che esista: mandi via Internet i pacchetti UDP malformati e prendi il controllo della macchina-bersaglio. Tutto qui. Oltretutto attraverso una porta chiusa, che come tale dovrebbe dare una certa protezione. Anche per F-Secure la falla è piuttosto soprendente; Technet di Microsoft fornisce dettagli e smorza la sfruttabilità del difetto. L'aggiornamento è in arrivo già disponibile fra quelli mensili del Patch Tuesday dell'altroieri; se usate i sistemi operativi affetti, aggiornateli appena possibile.

2011/11/09

Video e foto dell’asteroide che ieri ci ha “sfiorato”

Ieri notte, intorno a mezzanotte e mezza (ora italiana), un asteroide di circa 400 metri di diametro, denominato 2005 YU55, è passato a circa 320.000 chilometri dalla Terra: meno della distanza della Luna dal nostro pianeta.

Non c'era alcun pericolo e l'evento era previsto da tempo, tanto che gli astronomi di tutto il mondo si sono preparati e hanno raccolto moltissimi dati e scattato immagini usando sia telescopi ottici, sia radiotelescopi.

Una prima “foto” radiotelescopica è qui su Universe Today, che ha anche altre immagini e video, dai quali segnalo questo:


C'è un mini-video che mostra l'asteroide che gira, fatto due giorni fa usando radiotelescopi. La NASA ha pubblicato un'animazione accelerata del suo passaggio rispetto alla Terra e alla Luna, altre info e anche una vista “di taglio” che chiarisce meglio le rispettive posizioni dell'asteroide, della Terra e della Luna. Astroguyz ha un bel sunto della situazione.

Phil Plait, su Bad Astronomy, ha un bell'articolo in cui spiega le tecniche usate per ottenere queste "immagini" usando segnali radio: gli impulsi possono essere usati per misurare la distanza dell'asteroide con estrema precisione tramite il tempo che ci mettono ad andare e tornare, tanto che è possibile ottenere una mappa tridimensionale degli avvallamenti e delle sporgenze del bersaglio perché il segnale ci mette meno tempo a tornare se colpisce una zona sporgente (la distanza da percorrere è leggermente inferiore). La risoluzione con questo sistema arriva a circa quattro metri.

Tramite gli stessi segnali radio possiamo anche misurare la velocità e il verso di rotazione, perché la lunghezza d'onda degli impulsi è nota con grande precisione e il segnale riflesso cambia frequenza se colpisce una superficie che si sta muovendo (effetto Doppler). Niente male, per un semplice segnale radio.

La Svizzera lancia missili? Non proprio

Scia di un missile avvistata sopra Lugano?


Ricordate, quasi esattamente un anno fa, il panico in America per l'avvistamento di una scia verticale sul mare, che per molti giornalisti era quella di un missile lanciato in gran segreto, forse da qualche potenza straniera? L'allarme, rilanciato per esempio da Repubblica, si rivelò una bufala notevole. Un sunto della vicenda è nel mio articolo su Wired.it.

Oggi pomeriggio ho avvistato un altro “lancio di missile” proprio vicino al Maniero Digitale, a Grancia.

Missile svizzero? / 2

Missile svizzero / 3

Missile svizzero? / 1

È soltanto una scia di condensazione di un aereo, resa apparentemente verticale dalla prospettiva. Nell'ultima foto, gli oggetti sfocati semicircolari sono dello sporco che si è infilato nella fotocamera e non riesco a levare. L'illusione è resa ancora più forte dalla nuvola che sembra stare alla base della scia, proprio come lo sbuffo che si forma intorno alla rampa di lancio durante la partenza di un razzo.

Oppure sono le difese svizzere contro gli aerei che irrorano le “scie chimiche”. A proposito, il 18 novembre sarò a Radio IES per discutere di “scie chimiche” insieme a Rosario Marcianò, Giulietto Chiesa e Luigina Marchese. A loro potrebbero aggiungersi Corrado Penna e Tom Bosco. Potrebbe essere interessante.


Questo articolo vi arriva grazie alla gentile donazione di “vinxxe”.