Cerca nel blog

2013/07/19

HAARP chiude, complottisti inconsolabili

Questo articolo era stato pubblicato inizialmente il 19/07/2013 sul sito della Rete Tre della Radiotelevisione Svizzera, dove attualmente non è più disponibile. Viene ripubblicato qui per mantenerlo a disposizione per la consultazione.

Se avete mai frequentato il mondo delle tesi di complotto su argomenti come i cambiamenti climatici, i terremoti o le cosiddette “scie chimiche” (le scie bianche degli aerei, accusate di essere irrorazioni segrete di veleni) vi sarete sicuramente imbattuti nella sigla HAARP.

Secondo i seguaci di queste visioni alternative del mondo, dietro questa sigla si nasconde un impianto militare supersegreto per il controllo del clima, per la manipolazione mentale, per l’innesco a distanza di uragani e terremoti o per altre nefandezze, situato a Gakona, in Alaska. La sigla sta per High Frequency Active Auroral Research Program. Si tratta di una vasta rete di antenne che inietta nella ionosfera delle emissioni radio per lo studio dell’atmosfera e della propagazione dei segnali radio (non a caso HAARP chiedeva ai radioamatori di inviare conferme di ricezione da tutto il mondo). Tutto qui.

O almeno così vuole la verità ufficiale, come la chiamano spesso i complottisti. C’è un modo molto semplice per smontare le tesi alternative: i generatori collegati alle antenne di HAARP hanno una potenza massima di circa 3,6 megawatt, poco più di quella di un’emittente radio in onde medie, per cui è molto improbabile che possano causare sconvolgimenti tellurici o climatici. Se così fosse, li causerebbero anche le stazioni radio. Inoltre misurare le emissioni di HAARP è facile anche per i privati cittadini: basta recarsi nelle vicinanze con un po' di strumentazione facilmente acquistabile e usabile dai radioamatori.

Comunque sia, HAARP è chiuso, disabitato e senza energia da maggio scorso per mancanza di fondi e perché i suoi generatori diesel non rispettano più le norme antinquinamento ed è troppo costoso aggiornarli. Se nessun ente lo rileverà, l’impianto verrà smantellato. Gli appassionati di complotti dovranno cercare un altro bersaglio sul quale concentrare le loro fantasie di controllo globale.

Nuova trappola blocca-computer per utenti Mac

Questo articolo era stato pubblicato inizialmente il 19/07/2013 sul sito della Rete Tre della Radiotelevisione Svizzera, dove attualmente non è più disponibile. Viene ripubblicato qui per mantenerlo a disposizione per la consultazione.

La truffa informatica nella quale un virus blocca il computer e chiede un riscatto per sbloccarlo, spesso fingendo che il blocco sia stato imposto dalla polizia, non è una novità, anche se continua a fare vittime. Adesso ne arriva un’altra versione che se la prende con gli utenti di computer Apple e non richiede più che l’utente si faccia prima infettare: è sufficiente visitare la pagina Web sbagliata. E per “sbagliata” s’intende semplicemente una pagina trovata cercando immagini di qualche celebrità.

La novità viene segnalata dall’FBI, da F-Secure e Malwarebytes: cercando per esempio su Bing delle immagini di Taylor Swift usando il browser Safari compare un avviso dell’Europol o dell’FBI (a seconda della regione geografica nella quale ci si trova) che informa l’utente in inglese che il suo browser “è stato bloccato perché ha visualizzato o distribuito contenuto pornografico proibito” e che per sbloccare il computer ed evitare altre conseguenze legali c’è da pagare una sanzione di 300 dollari.

Se l’utente cerca di chiudere la finestra, non ci riesce; se l’utente forza la chiusura di Safari (menu Mela - Uscita forzata), al riavvio ricompare la stessa finestra di blocco. Il trucco per uscirne senza pagare è forzare la chiusura di Safari e poi riavviarlo tenendo premuto il tasto Shift. In alternativa potete andare al menu di Safari e scegliere Ripristina Safari, lasciando spuntate tutte le caselle mostrate nella finestra di dialogo. Perderete la cronologia e Safari non ricorderà le password, ma è sempre meglio che pagare 300 dollari a dei criminali o dover pagare l’assistenza tecnica che sblocchi il browser.

Se volete prevenire questo genere di problema, potete inoltre andare nelle Preferenze, scegliere la scheda Generale e scegliere Una nuova finestra nel menu Safari si apre con. In questo modo se vi capita il problema sarà sufficiente forzare la chiusura di Safari. Il prezzo di questa prevenzione è che Safari non ricorderà le pagine aperte quando lo riaprirete.

2013/07/18

Ci vediamo stasera a Varese per parlare di bufale scientifiche?

L'articolo è stato aggiornato dopo la pubblicazione iniziale. Ultimo aggiornamento: 2013/08/01.

Stasera alle 21 sarò a Varese, al Filmstudio 90 in via De Cristoforis 5, per una conferenza sulle bufale scientifiche e sui metodi per smascherarle nella vita quotidiana e nei media. L'incontro è organizzato dall'associazione Storie di Scienza e l'ingresso è libero.

Se qualcuno è interessato ai miei libri o a Moonscape, ne avrò con me qualche copia; porterò anche il libro storico di Luigi Pizzimenti Progetto Apollo: il sogno più grande dell'uomo, di cui è appena uscita la nuova edizione, fresca fresca di stampa. A stasera!


Aggiornamento


Grazie a tutti di essere venuti; per chi non c'era, ci dovrebbe essere un video che verrà messo online prossimamente. E per chi c'era e mi ha chiesto l'elenco dei libri che ho mostrato alla fine, eccolo qua:
  • La famosa invasione delle vipere volanti, Paolo Toselli, Sonzogno, 1994
  • Tutte storie, Danilo Arona, Costa e Nolan, 1994
  • Leggende metropolitane: Storie improbabili raccontate come vere, Jan Harold Brunvand, 1986, Costa e Nolan
  • Nuove leggende metropolitane, Jan Harold Brunvand, 1990, Costa e Nolan
  • Le nuove leggende metropolitane - Manuale per detective antibufale (atti del convegno Contaminazioni, Torino 2004), a cura di Paolo Toselli e Stefano Bagnasco, Avverbi
  • Le voci che corrono, Jean-Noel Kapferer, Milano, 1987, Longanesi
  • Il bambino è servito, Cesare Bermani, Dedalo
  • Non ci casco, Edizioni Millelire
  • Leggende tecnologiche... e il gatto bonsai mangiò la fragola pesce, Lorenzo Montali, 2003, Avverbi
  • Disinformation Technology - Dai falsi di Internet alle bufale di Bush, Stefano Porro e Walter Molino, 2003, Apogeo
  • La falsa scienza, Silvano Fuso, Carocci editore (2013)
  • Bufale - Manuale di difesa contro le balle dei media, John Battista, 2012, Editori Internazionali Riuniti
  • 101 stronzate a cui abbiamo creduto tutti almeno una volta nella vita, Severino Colombo, 2011, Newton Compton Editori


Aggiornamento 2013/081/01


Il video della serata è disponibile qui su Youtube oppure qui sotto:

2013/07/16

Oggi la seconda passeggiata spaziale di Luca Parmitano

L'articolo è stato aggiornato estesamente dopo la pubblicazione iniziale. 

La diretta in streaming della seconda escursione di Luca Parmitano all'esterno della Stazione Spaziale Internazionale, insieme a Chris Cassidy, è visibile a questo link. La telecamera sul casco di Luca è identificata dal numero 17; quella sul casco di Chris dal numero 20. La tuta di Chris ha delle bande rosse, mentre quella di Luca è interamente bianca. Buona visione.

Fra l'altro, se vi siete mai chiesti come si fa a lavarsi i capelli nello spazio in assenza di peso, ecco due spiegazioni: quella della chiomatissima Karen Nyberg (la manovratrice del braccio robotico che ha portato Luca) e quella un po' personale del meno capelluto Luca Parmitano.


Aggiornamento: Luca ha acqua nel casco, rientro d'urgenza


La passeggiata è stata interrotta dopo circa 92 minuti a causa di un accumulo anomalo di acqua all'interno del casco di Luca, nella zona della nuca (circa un litro, secondo le prime stime). L'astronauta italiano ha provato a risolvere il problema bevendone un po', ma non è bastato. L'acqua gli stava riducendo la visuale e l'udito e continuava ad aumentare. In assenza di peso, oltretutto, l'acqua fluttuava dentro il casco, col rischio di essere inalata e di accumularsi sugli occhi. Non occorre soffrire di claustrofobia per capire la serietà della situazione.

A titolo prudenziale, Luca e Chris sono rientrati piuttosto rapidamente, ma senza scomporsi, nella Stazione Spaziale e si sono tolti le tute con l'aiuto dei loro colleghi. Luca sta bene, si è asciugato e ripulito. Una prima sintesi degli eventi è su Spaceflightnow in inglese. Un'altra, in italiano, è su Astronautinews.

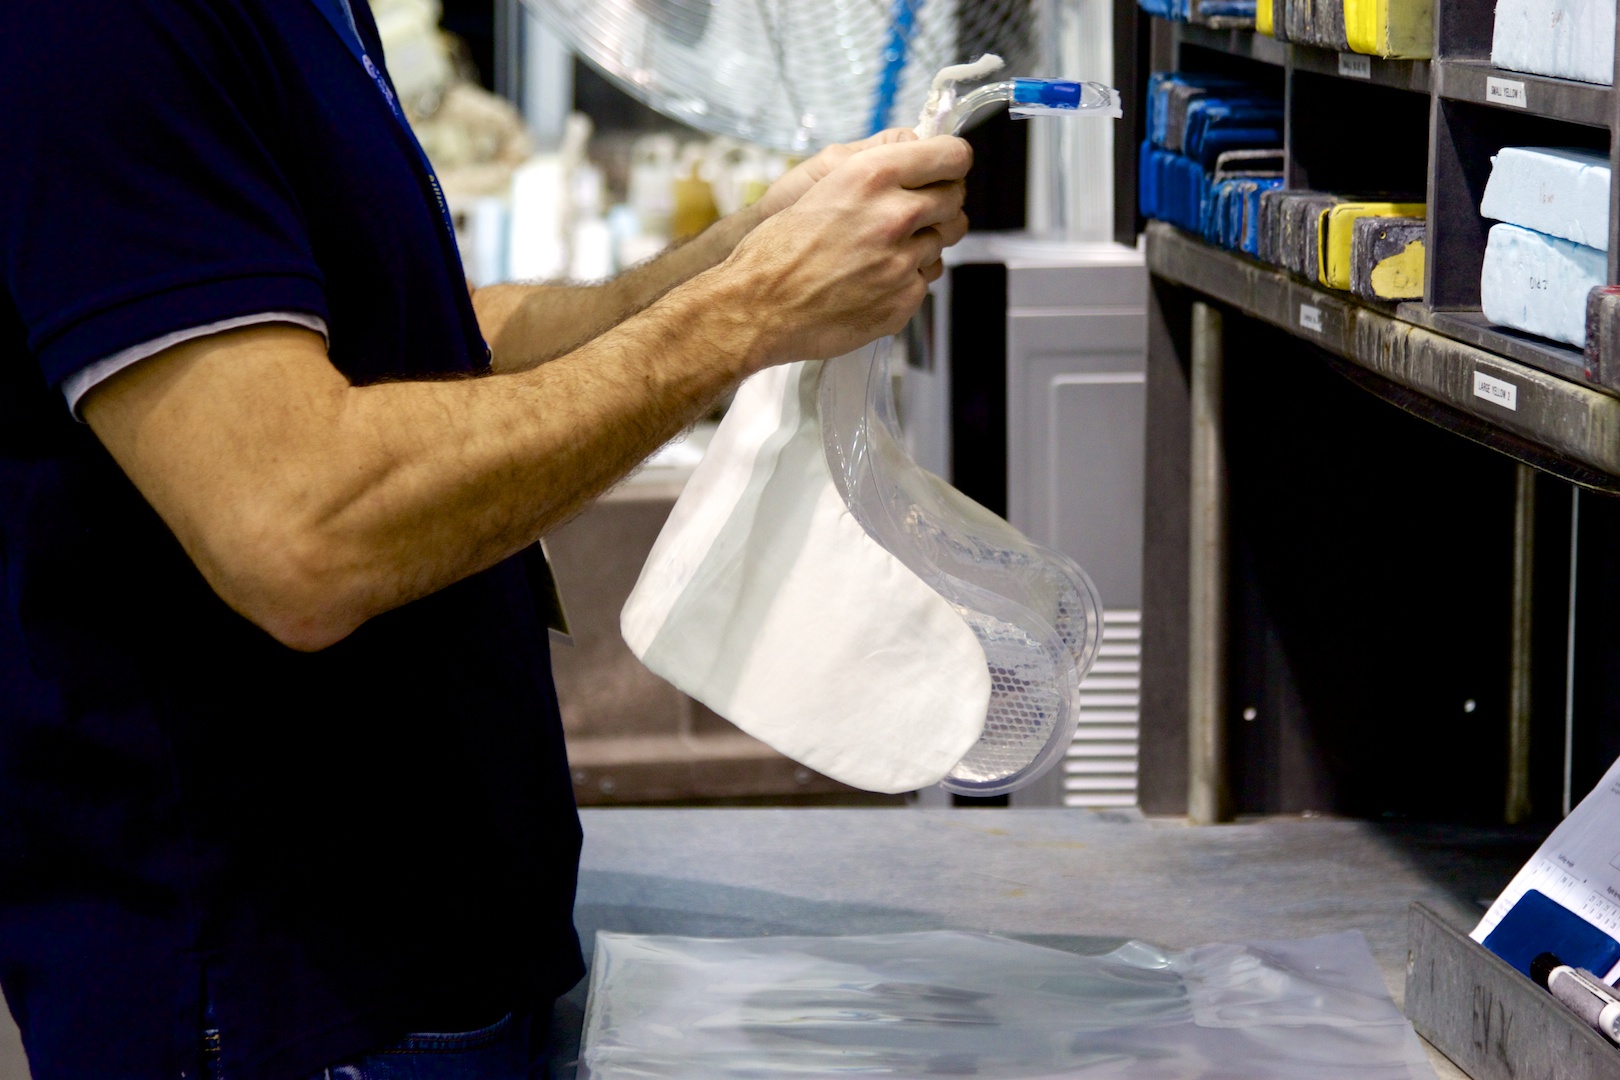
La causa dell'accumulo non è ancora nota ma si sospetta un difetto della sacca piena d'acqua usata dagli astronauti per bere durante l'escursione. L'altra possibile fonte d'acqua è il sistema di raffreddamento, che è costituito da una fitta rete di tubicini pieni appunto d'acqua iodata, incorporati in una sotto-tuta aderente con una porzione che si estende dentro il casco, ma è un'ipotesi meno probabile, anche se Luca ha detto che l'acqua che ha bevuto aveva un sapore strano.

Ecco intanto qualche immagine del rientro d'urgenza di Luca e Chris.


Aggiornamento (18:00)


Qui c'è un breve comunicato sulla situazione da parte dell'ESA: nulla di nuovo oltre a quello che si sapeva fin qui. Stando ai dati raccolti dagli utenti di NasaSpaceFlight.com, la dinamica degli eventi è stata in sintesi questa: Luca ha segnalato un eccesso d'acqua dentro il casco, sulla nuca, e pochi minuti dopo ha segnalato che l'acqua era in aumento. Chris ha ispezionato visivamente il casco, indicando che l'acqua era circa 800 ml. Luca ha sospettato un problema al circuito refrigerante e su consiglio di Chris ha ridotto il flusso in questo circuito. Poi Chris ha ipotizzato una perdita della sacca d'acqua da bere (foto qui sotto) e ha chiesto a Luca di bersela tutta.

Luca con la sacca d'acqua durante l'addestramento a terra.
Credit: Lee Hutchinson (link)
Circa venticinque minuti dopo l'avviso iniziale di Luca, il direttore di volo ha ordinato di interrompere la passeggiata spaziale, chiedendo a Luca di dirigersi verso la camera stagna della ISS mentre Chris metteva in ordine all'esterno. Luca è entrato nella camera stagna, seguito da Chris una decina di minuti dopo. Venticinque minuti dopo che Luca era entrato nella camera, si è conclusa la ripressurizzazione: Luca è entrato per primo nella Stazione e nel giro di un minuto i suoi colleghi gli avevano tolto il casco.

Dalle parole di Luca sembra che si possa inoltre escludere un'altra possibile fonte d'acqua: l'urina. Luca ha fatto capire di non aver urinato nell'apposito dispositivo di cui è dotata la tuta.

La BBC ha pubblicato una sintesi in video sottotitolata della fase in cui Luca e Chris discutono del problema e il Controllo Missione decide di interrompere la passeggiata spaziale.

Questa è una mia cattura veloce del video del rientro (senza audio):


Aggiornamento (23:30)


Immagine di @geekeconomist
È appena terminata la conferenza stampa della NASA sull'inconveniente capitato a Luca. In sintesi: non si sa ancora quale sia stata la causa esatta, ma i sospetti si stanno concentrando sul sistema di raffreddamento della tuta. I medici dell'ESA non segnalano alcun postumo a carico di Luca in termini di salute.

Luca aveva anche un sensore di CO2 difettoso prima di rilevare l'acqua nel casco: il difetto probabilmente dovuto all'acqua stessa. In totale nel casco e nella tuta, ma soprattutto nel casco, si era accumulato circa un litro o un litro e mezzo d'acqua.

Da dove può provenire tutta quell'acqua? Il conto è presto fatto: la sacca d'acqua da bere tiene 32 once (1 litro); il sistema della tuta refrigerante tiene 1 gallone (3,8 litri). L'origine dell'acqua è formalmente tuttora ignota, ma la deduzione è abbastanza logica. La tuta era la stessa usata per la passeggiata spaziale precedente; ce ne sono almeno altre due di riserva a bordo della Stazione Spaziale Internazionale (più quelle russe).

Fra i rischi che forse molti non immaginano c'è il fatto che il casco è spalmato internamente di un liquido antiappannante, che è irritante per gli occhi. Mescolandosi all'acqua e finendo negli occhi avrebbe causato un bruciore che Luca non avrebbe potuto alleviare; oltretutto l'acqua, in assenza di peso, si accumula in globuli che aderiscono al volto.

Il sapore strano dell'acqua segnalato da Luca non è conferma che l'acqua proveniva dal sistema di refrigerazione, perché anche l'antiappannante, se si mescola con l'acqua, ha un sapore strano.

Alla domanda se sarebbe stato effettivamente possibile un annegamento o strozzamento, i relatori della NASA hanno risposto di sì; ma non c'era rischio di folgorazione perché i componenti elettrici della tuta vicini al corpo sono a tensione e amperaggio molto bassi. Gli stessi relatori hanno fatto i complimenti a Luca per la sua calma e professionalità nel gestire il problema.

Davvero ci vuole così tanto tempo per rientrare in emergenza? No: il rientro di oggi non è stato il più veloce possibile. Esistono procedure ancora più celeri, ma si usano solo se c'è pericolo serio per la vita di un astronauta.


Aggiornamento (2013/07/17)


È disponibile il video dell'attività extraveicolare dal momento in cui Luca riferisce del problema fino al rientro. L'ordine di interrompere l'attività è intorno a 12:45; l'apertura della cabina stagna è a 44:45 circa.

2013/07/15

Antibufala: donna cinese folgorata dall’iPhone sotto carica?

Questo articolo vi arriva grazie alla gentile donazione di “leonardo.cr*” ed è stato aggiornato dopo la pubblicazione iniziale.

Ma Ailun. Credit: tech.qq.com.
Molte testate giornalistiche (per esempio Corriere della Sera; Corriere del Ticino; BBC) stanno riportando la notizia della morte di una donna cinese di 23 anni, Ma Ailun (foto qui accanto), che sarebbe stata folgorata dal proprio iPhone 5, usato per rispondere a una chiamata mentre era sotto carica. Comprensibilmente, molti si stanno preoccupando che la stessa cosa possa succedere anche a loro.

Prima di lasciarsi andare all'angoscia sarebbe sensato riflettere un momento sui dati di fatto. La polizia locale non ha ancora accertato se la causa della morte sia davvero il telefonino, ma ha confermato soltanto che il decesso è avvenuto per folgorazione (Xinhuanet.com; China Daily; Sina.com). La notizia è esplosa dopo che la sorella maggiore ha pubblicato un post sul servizio di microblogging Sina Weibo nel quale affermava che la causa della folgorazione era l'iPhone, e per ora è soltanto lei ad affermarlo. La sorella maggiore è anche l'unica persona ad aver dichiarato che l'iPhone e l'alimentatore erano originali e non una delle tantissime imitazioni circolanti in Cina e spesso prive delle più elementari protezioni.

Come chiarisce l'esperto contattato dalla BBC, non dovrebbe essere possibile restare folgorati mortalmente usando un telefonino sotto carica, perché l'energia elettrica che esce dal caricabatteria (alimentatore) è a bassissima tensione (circa 5 volt) ed è di gran lunga troppo debole per causare danni. Ci vorrebbe un difetto molto grave o un danno molto serio all'alimentatore o all'impianto elettrico domestico per dare una scossa elettrica mortale. L'esperto citato da The Inquirer afferma invece che “c'è un rischio nell'usare un dispositivo elettrico, che sia un rasoio o un telefono, mentre viene caricata la sua batteria”. Però non dice quale sia questo rischio o come lo si causi o lo si eviti. Non è di grande aiuto.

Se preferite evitare di rispondere al telefonino mentre è sotto carica, fate pure: è una scelta di massima cautela, anche se normalmente non dovrebbe fare alcuna differenza. Ci sarebbero semmai casi particolari più realistici che sarebbe meglio evitare, come per esempio l'uso di un cellulare sotto carica quando si è nella vasca da bagno o se si è bagnati, perché l'acqua può colare lungo il filo ed entrare nella presa. Può essere solo una coincidenza, ma secondo quanto riporta CNN, la donna era uscita dalla vasca da bagno per rispondere al telefonino.


Aggiornamento (2013/07/17)


ZDNet ha un aggiornamento sulla notizia: la donna era sola in casa al momento della folgorazione ed è stata trovata dal fidanzato “sdraiata sul letto, con un iPhone 4 Apple sotto carica attaccato al lato destro del collo. La pelle circostante era nera e bruciata.” Inoltre “il dito indice destro e l'alluce sinistro erano inceneriti a partire da sopra l'ultima articolazione”. Mi chiedo se un alimentatore, autentico o fasullo, possa causare bruciature così significative senza che si fonda prima il filo, solitamente sottile, che lo collega al telefonino.

Degli esperti, insieme alla polizia, hanno esaminato il luogo e non hanno trovato problemi con i circuiti domestici o con l'alimentatore. Il telefonino ha delle crepe su entrambi i lati e i tasti bruciati ma è ancora in grado di effettuare chiamate. L'apparecchio è ora in mano alla polizia, che deve ancora determinare se si tratta di un iPhone autentico.


Fonti aggiuntive: The Register, Gawker, The Atlantic.


2013/07/12

Android ha una “falla globale”? Panico da ridimensionare, ecco il test

Questo articolo era stato pubblicato inizialmente il 12/07/2013 sul sito della Rete Tre della Radiotelevisione Svizzera, dove attualmente non è più disponibile. Viene ripubblicato qui per mantenerlo a disposizione per la consultazione.

Alcuni giornali hanno parlato di una “falla globale” nel sistema operativo Android che renderebbe seriamente vulnerabili circa 900 milioni di dispositivi (principalmente smartphone e tablet) che usano questo software: sarebbe possibile “rubare dati personali, spiare comunicazioni o inviare spam”.

Niente panico: la vulnerabilità (descritta in dettaglio su Threatpost) è grave dal punto di vista tecnico, perché consente di alterare le app senza invalidarne la firma digitale che dovrebbe garantirne l’integrità, ma si risolve con un po’ di semplice prudenza. Basta infatti evitare di scaricare e installare app provenienti da fonti diverse da Google Play.

In altre parole, c'è una ragione in più per tenersi alla larga dalle app piratate che si trovano in giro su Internet al di fuori di Google Play. Google, fra l’altro, ha già risolto la falla e ora spetta ai fabbricanti di dispositivi distribuirla agli utenti.

Nel frattempo, se volete sapere se il vostro dispositivo è vulnerabile, c’è un’app apposita: Bluebox Security Scanner. Non vi preoccupate: è su Google Play, quindi non c'è rischio.

Ente USA ha PC infetti, risolve il problema distruggendoli

Questo articolo era stato pubblicato inizialmente il 12/07/2013 sul sito della Rete Tre della Radiotelevisione Svizzera, dove attualmente non è più disponibile. Viene ripubblicato qui per mantenerlo a disposizione per la consultazione.

Tutti abbiamo una storia preferita di inettitudine di qualcuno nell’uso dei computer, ma questa è davvero difficile da battere: a dicembre del 2011 il Dipartimento per la Sicurezza Nazionale statunitense avvisa due enti governativi, l’Economic Development Administration e la National Oceanic and Atmospheric Administration, che i loro computer sono probabilmente infetti.

La NOAA isola il problema e ripulisce i computer nel giro di poche settimane. L’altro ente, l’EDA, usa un approccio un po’ più radicale. Per prima cosa si scollega completamente dal resto del mondo: niente mail, niente accesso ai database centrali, nulla. Una società di sicurezza, chiamata per risolvere il problema, disinfesta sei computer e tutto sembra a posto.

Ma al capo dei servizi informatici dell’ente serve una garanzia assoluta di disinfezione che la società di sicurezza non può dare. Così decide di distruggere fisicamente tutto: non solo i computer (compresi quelli non infettati), ma anche le stampanti, le fotocamere, le tastiere e persino i mouse. La foga devastatrice si ferma soltanto quando l’ente esaurisce i fondi per il lavoro di distruzione.

In tutto vengono fatti a pezzi ben 170.000 dollari di attrezzature, ma l’intero incidente viene a costare quasi tre milioni di dollari e quasi un anno per tornare all'operatività. Tutta la vicenda è narrata con clinicità inesorabile nel rapporto del Dipartimento del Commercio. A quanto pare nessuno, all’EDA, aveva mai sentito parlare di antivirus e del fatto che se un computer è infetto non c’è bisogno di distruggerlo materialmente.

Stufi di Facebook o in cerca di un nuovo inizio? Ecco come cancellarsi

Questo articolo era stato pubblicato inizialmente il 12/07/2013 sul sito della Rete Tre della Radiotelevisione Svizzera, dove attualmente non è più disponibile. Viene ripubblicato qui per mantenerlo a disposizione per la consultazione.

L’imminente arrivo di nuove opzioni invasive della privacy come Graph Search, l’idea che i servizi di sicurezza statunitensi abbiano una copia di tutto quello che abbiamo mai scritto su Facebook e la crescente complicazione delle opzioni di questo social network possono spingere a un gesto drastico: uscire definitivamente da Facebook.

Contrariamente a quanto sostiene una credenza molto diffusa, è perfettamente possibile farlo, ed è anche abbastanza semplice. La chiave per la fuga è che dopo aver chiesto l’eliminazione dell’account bisogna evitare assolutamente di rientrare in Facebook per almeno 14 giorni. Non bisogna rientrare né manualmente né tramite le app installate su smartphone, tablet e simili. Ecco i passi da seguire:

– cambiate la vostra password di Facebook: in questo modo le app e i programmi salvapassword non sapranno la password nuova e non riusciranno ad entrare nel vostro account;

– disattivate tutti i widget e tutte le app che hanno il permesso di postare su Facebook a nome vostro;
– disabilitate tutte le eventuali app di Facebook che avete abilitato;

– se possibile, disinstallate da tablet e telefonini le relative app di Facebook;

– andate alla pagina di richiesta di cancellazione permanente di Facebook e cliccate su Elimina il mio account. Immettete la vostra password (quella nuova), trascrivete la sequenza di lettere distorte e cliccate su OK.

A questo punto sarete fuori da Facebook. Trascorsi i 14 giorni, l’eliminazione sarà permanente; entro i 14 giorni, se rientrerete in Facebook tutta la procedura verrà annullata.

Facebook, arriva Graph Search: cosa c’è da sapere

Questo articolo era stato pubblicato inizialmente il 12/07/2013 sul sito della Rete Tre della Radiotelevisione Svizzera, dove attualmente non è più disponibile. Viene ripubblicato qui per mantenerlo a disposizione per la consultazione.

Pochi giorni fa Facebook ha annunciato l’attivazione progressiva a tutti gli utenti di una nuova funzione, Graph Search, che consente di effettuare ricerche mirate all’interno di Facebook per trovare persone, posti, foto e altro ancora usando delle descrizioni in linguaggio naturale, come per esempio “Persone nelle mie vicinanze alle quali piacciono Justin Bieber e l’uncinetto”. Inizialmente l’attivazione riguarderà gli utenti che usano Facebook in inglese e le descrizioni dovranno essere scritte in questa lingua. In italiano Graph Search si chiamerà “strumento di ricerca tra le connessioni”.

Questo strumento ha delle forti implicazioni di privacy, perché rende molto più facile trovare persone, immagini o informazioni che altrimenti resterebbero sepolte nei meandri del social network. È diventata famosa la pagina Tumblr di Tom Scott dedicata alle ricerche più imbarazzanti rese possibili appunto da Graph Search.

Fra l’altro, sta circolando un appello che parla di “Graph App” (non “Graph Search”), dice che “qualunque persona in FB può vedere le tue foto, i tuoi ‘mi piace’, i tuoi commenti” e fornisce delle istruzioni per tenere privati i rapporti con le persone su Facebook. Le istruzioni sono però sbagliate, come spiega il sito antibufala Snopes.com.

Quelle corrette sono pubblicate per esempio dalla Electronic Frontier Foundation: in sintesi, per tenere private le amicizie e non renderle cercabili tramite Graph Search bisogna andare nel proprio profilo, cliccare su Amici per visualizzare l’elenco degli amici, cliccare sulla matitina (Modifica), scegliere Modifica Privacy e scegliere Amici (o Solo io) nel menu Chi può vedere i tuoi amici? Poi, sempre nel profilo, cliccate su Aggiorna Informazioni, cliccate sul pulsante Modifica accanto a Relazioni e Familiari e rendete tutto visibile solo agli amici o solo a voi.

Ma non basta: bisogna anche spulciare i “mi piace” e decidere se cancellare quelli obsoleti o imbarazzanti e in generale renderli visibili solo agli amici. Ecco come procedere:  andate al vostro profilo, cliccate su Altro > Mi piace, cliccate sulla matitina (Modifica), scegliete Modifica Privacy e poi Amici (o Solo io) per le singole categorie.

Per cancellare il “Mi piace” da una pagina che non vi piace più, visitatela e cliccate su “Ti piace”: comparirà un menu dal quale potrete scegliere “Non mi piace più”.

Rendere meno pubblici e scandagliabili i vecchi post è molto semplice: si clicca sull’icona dell’ingranaggio, si sceglie Impostazioni sulla Privacy, si clicca su Limita i post passati, poi su Solo vecchi post: tutti i post che prima erano visibili agli amici di amici o a tutti diventeranno visibili solo agli amici.

Per i post futuri, invece, si può predefinire la loro privacy cliccando sull’icona dell’ingranaggio, scegliendo Impostazioni sulla privacy e poi cliccando su Chi può vedere i tuoi post futuri?

Nascondere le foto agli occhi di Graph Search è un po’ più complicato: bisogna andare nella sezione Foto del profilo, scegliere Album e poi definire la privacy di ciascun album. Ma non basta, perché se qualcuno vi ha taggato in una foto, quella foto rimane cercabile con Graph Search, per cui per impedire che venga trovata bisogna togliere il tag (visualizzate la foto e scegliete Opzioni > Segnala/Rimuovi tag).